
Uso abusivo de serviços, registros, tokens, tarefas agendadas e conhecimento básico do Active Directory para ajudar você a navegar em ambientes corporativos.
- Artigos
- 75+ Observação
- Foco
- OSCP · Equipe Vermelha
- Estrutura
- Recon → Explorar
Windows Artigos
Filtros
 Windows
RTCore64.sys BYOVD: CVE-2019-16098, bypass e defesa de EDR
O arquivo RTCore64.sys é o driver do MSI Afterburner explorado em ataques BYOVD. Saiba como a vulnerabilidade CVE-2019-16098 funciona, as ferramentas usadas por equipes de segurança ofensiva e como detectá-la.
Continue lendo Continue lendo Windows
CredNinja: Valide credenciais SMB com senhas e hashes NTLM.
Use o CredNinja para validar senhas e hashes NTLM via SMB, encontrar administradores locais, realizar ataques Pass-the-Hash e busca de usuários, e reduzir bloqueios com stripe e delay.
Continue lendo Continue lendo Windows
Sistema de arquivos do Windows: NTFS, pastas e registro para testes de penetração
Um guia prático para o sistema de arquivos Windows em testes de intrusão: NTFS, pastas do sistema, registro, ACLs, comandos de enumeração, escalonamento de privilégios e detecção.
Continue lendo Continue lendo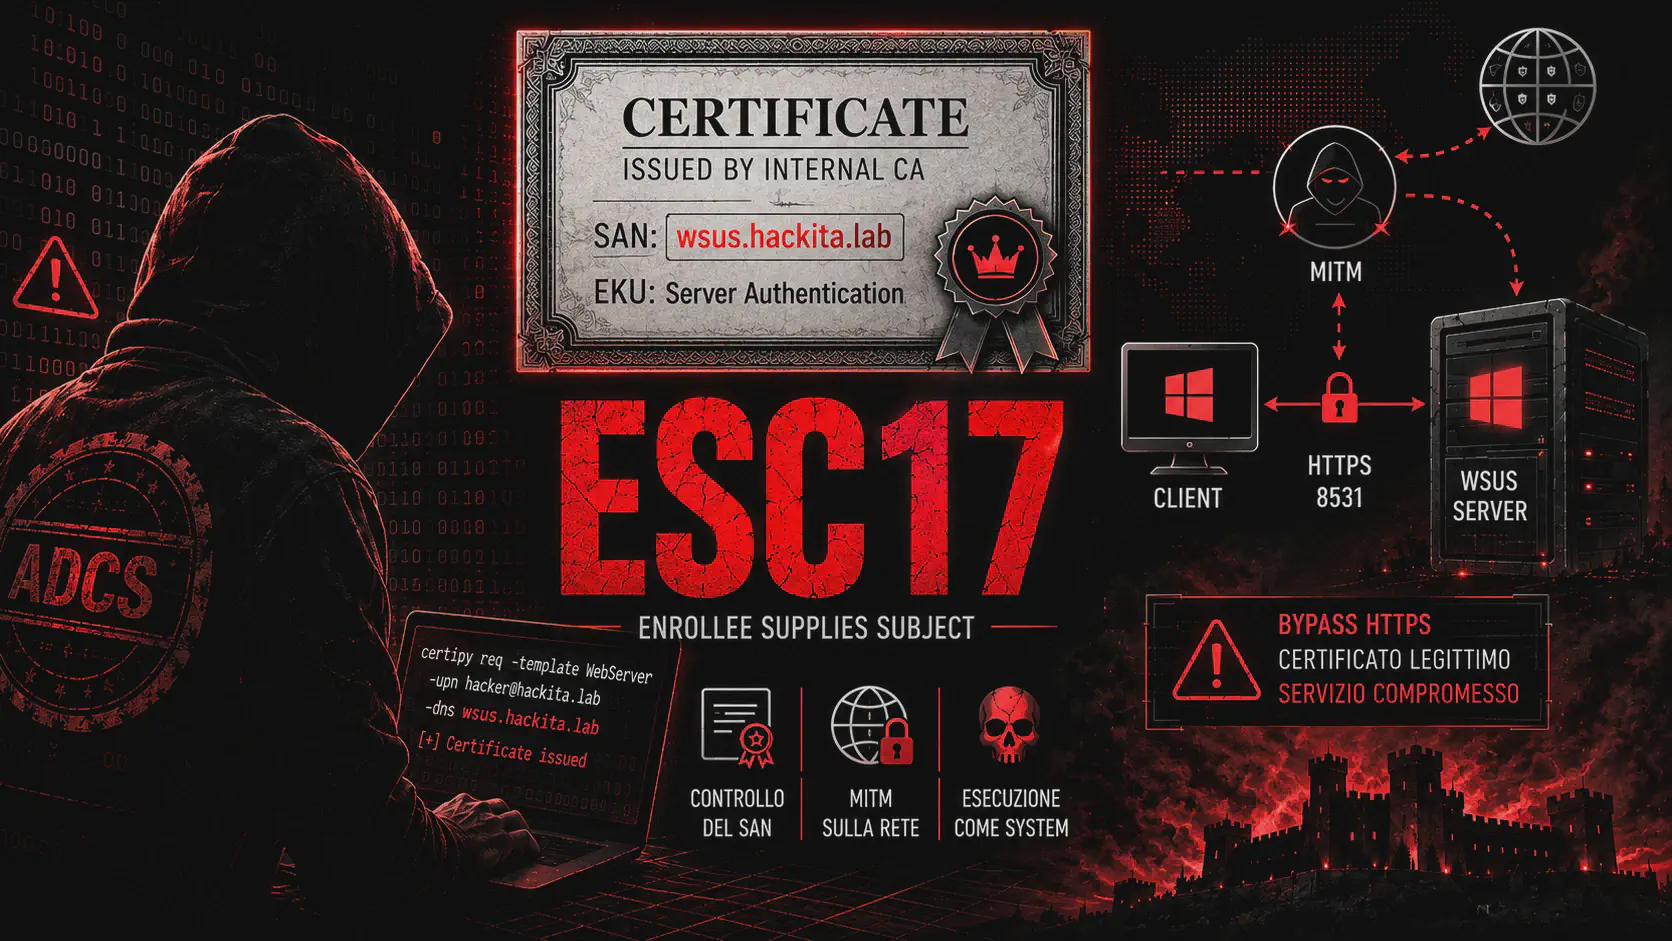 Windows
ESC17 ADCS: Ataque MITM a clientes WSUS via HTTPS
O ESC17 ADCS usa SANs controláveis para se passar pelo WSUS via HTTPS. Saiba mais sobre solicitação de certificado com o Certipy, ataque Man-in-the-Middle (MITM) com o wsuks, escalonamento de privilégios e detecção.
Continue lendo Continue lendo Windows
TGS Kerberos: Kerberoasting, Bilhete de Prata e Bilhete de Serviço
Guia ofensivo para o Serviço de Concessão de Tickets (TGS) Kerberos: SPN, Kerberoasting com Rubeus e Impacket, Crack Offline, Pass-the-Ticket e Silver Ticket AD
Continue lendo Continue lendo Windows
Kerberos TGT: O que é, como funciona e como usá-lo
Aprenda como o Kerberos Ticket-Granting Ticket (TGT) funciona no Active Directory: exemplos com Rubeus, Pass-the-Ticket, Overpass-the-Hash e Golden Ticket.
Continue lendo Continue lendo Windows
Ataques de força bruta com senhas: um guia completo para AD, AD FS e Entra ID
Saiba mais sobre ataques de força bruta a senhas no Active Directory: técnicas, ferramentas de teste de intrusão autorizadas, detecção e defesas contra acessos com senhas fracas.
Continue lendo Continue lendo Windows
Escalada de privilégios do Windows: técnicas e ferramentas para obter privilégios de sistema.
Um guia para escalonamento de privilégios no Windows: enumeração, serviços vulneráveis, falsificação de token, sequestro de DLL, bypass do UAC, detecção e mitigação.
Continue lendo Continue lendo Windows
VerEnableDelegationPrivilege: Privilegiar AD, S4U e delegação
O que é SeEnableDelegationPrivilege, escalonamento de privilégios, variantes irrestritas/restritas/RBCD, S4U2Self-S4U2Proxy, erros, detecção e defesa.
Continue lendo Continue lendo Windows
Movimentação lateral no Active Directory: técnicas, ferramentas e segurança operacional (OPSEC).
Um guia para movimentação lateral no Active Directory: Pass-the-Hash, Kerberos, SMB, WMI, WinRM e RDP com pré-requisitos, artefatos, detecção e mitigação.
Continue lendo Continue lendo Windows
Abuso de ACL no Active Directory: GenericAll, WriteDACL e DCSync
Guia para abuso de ACLs no Active Directory: GenericAll, WriteDACL, redefinição de senha, RBCD e DCSync com BloodHound, PowerView, bloodyAD e Impacket.
Continue lendo Continue lendo Windows
AS-REP Roasting: Desvendando os Hashes Kerberos sem Credenciais
Análise de AS-REP no Active Directory: Extraia hashes Kerberos sem credenciais e quebre-os offline com Impacket, Rubeus e Hashcat. Um guia técnico completo.
Continue lendo Continue lendo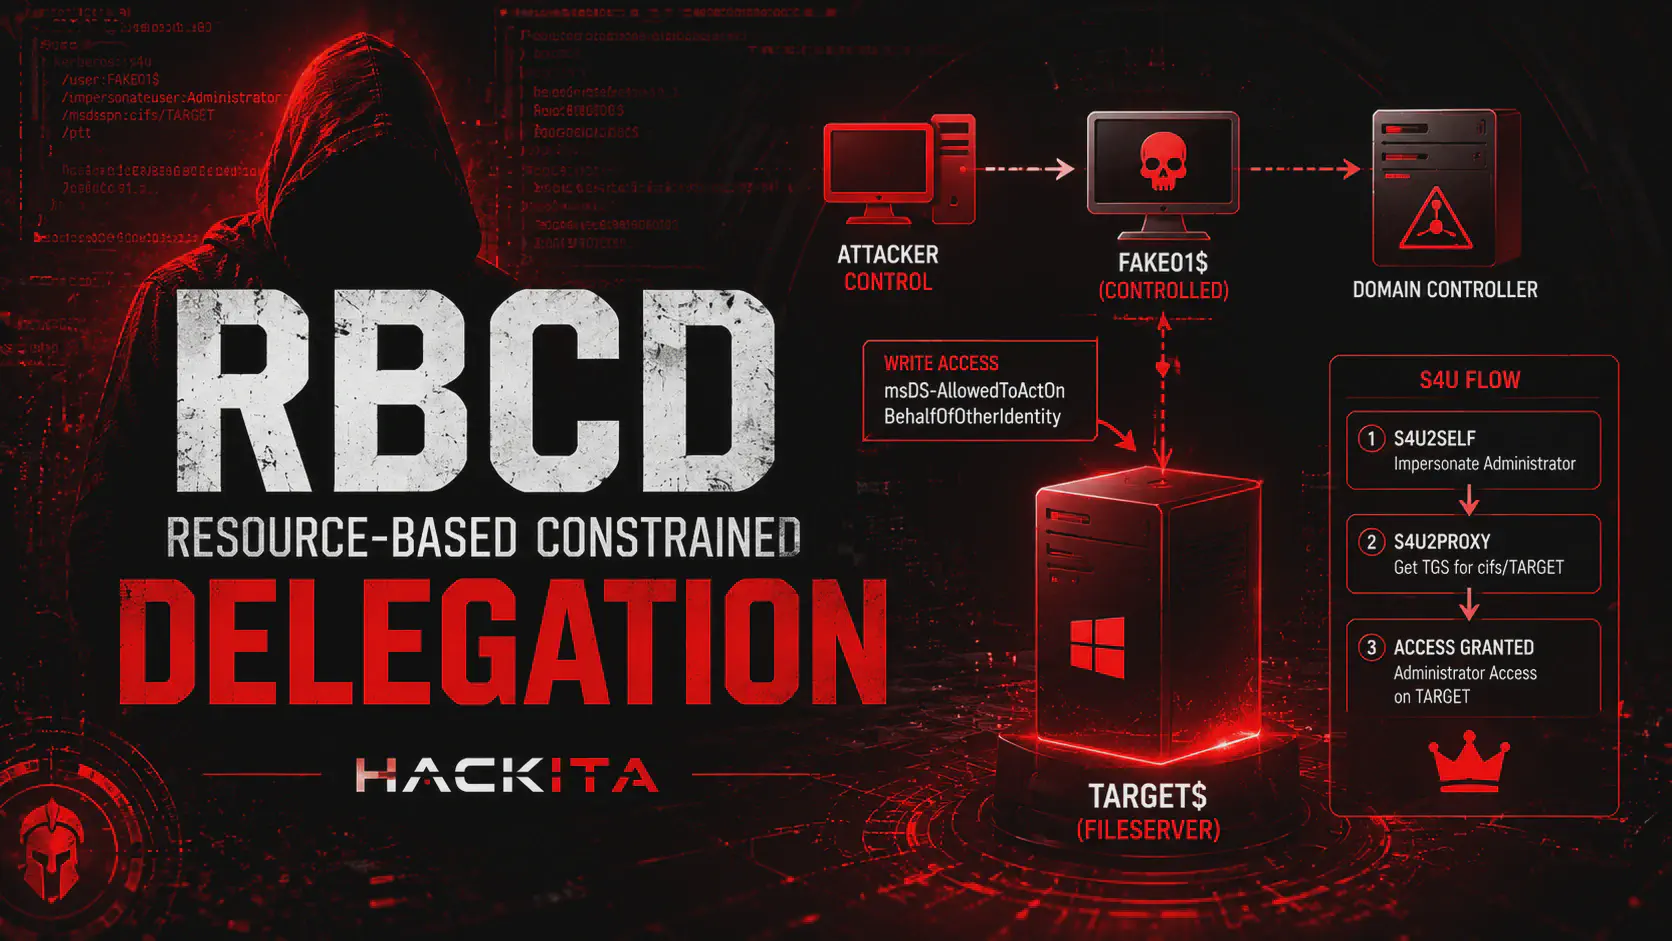 Windows
Ataque RBCD: Delegação Restrita Baseada em Recursos com Escalada de Privilégios
O RBCD utiliza acesso de escrita em msDS-AllowedToActOnBehalfOfOtherIdentity para escalonamento de privilégios no Active Directory. Utilize Impacket, Rubeus e retransmissão NTLM.
Continue lendo Continue lendo Windows
Credenciais Sombra AD: PrivEsc msDS-KeyCredentialLink
Credenciais Sombra: Utilize o msDS-KeyCredentialLink para assumir o controle de contas do Active Directory sem senha. Um guia prático com Whisker, pyWhisker e Certipy para testes de intrusão em Active Directory.
Continue lendo Continue lendo Windows
Ataque do Bilhete Dourado: O que é, como funciona e como se defender no Active Directory
O Golden Ticket é o ataque mais perigoso ao Active Directory. Aprenda como ele funciona, como forjar um TGT com o hash krbtgt, como detectá-lo e como se defender com uma redefinição dupla. Um guia completo.
Continue lendo Continue lendo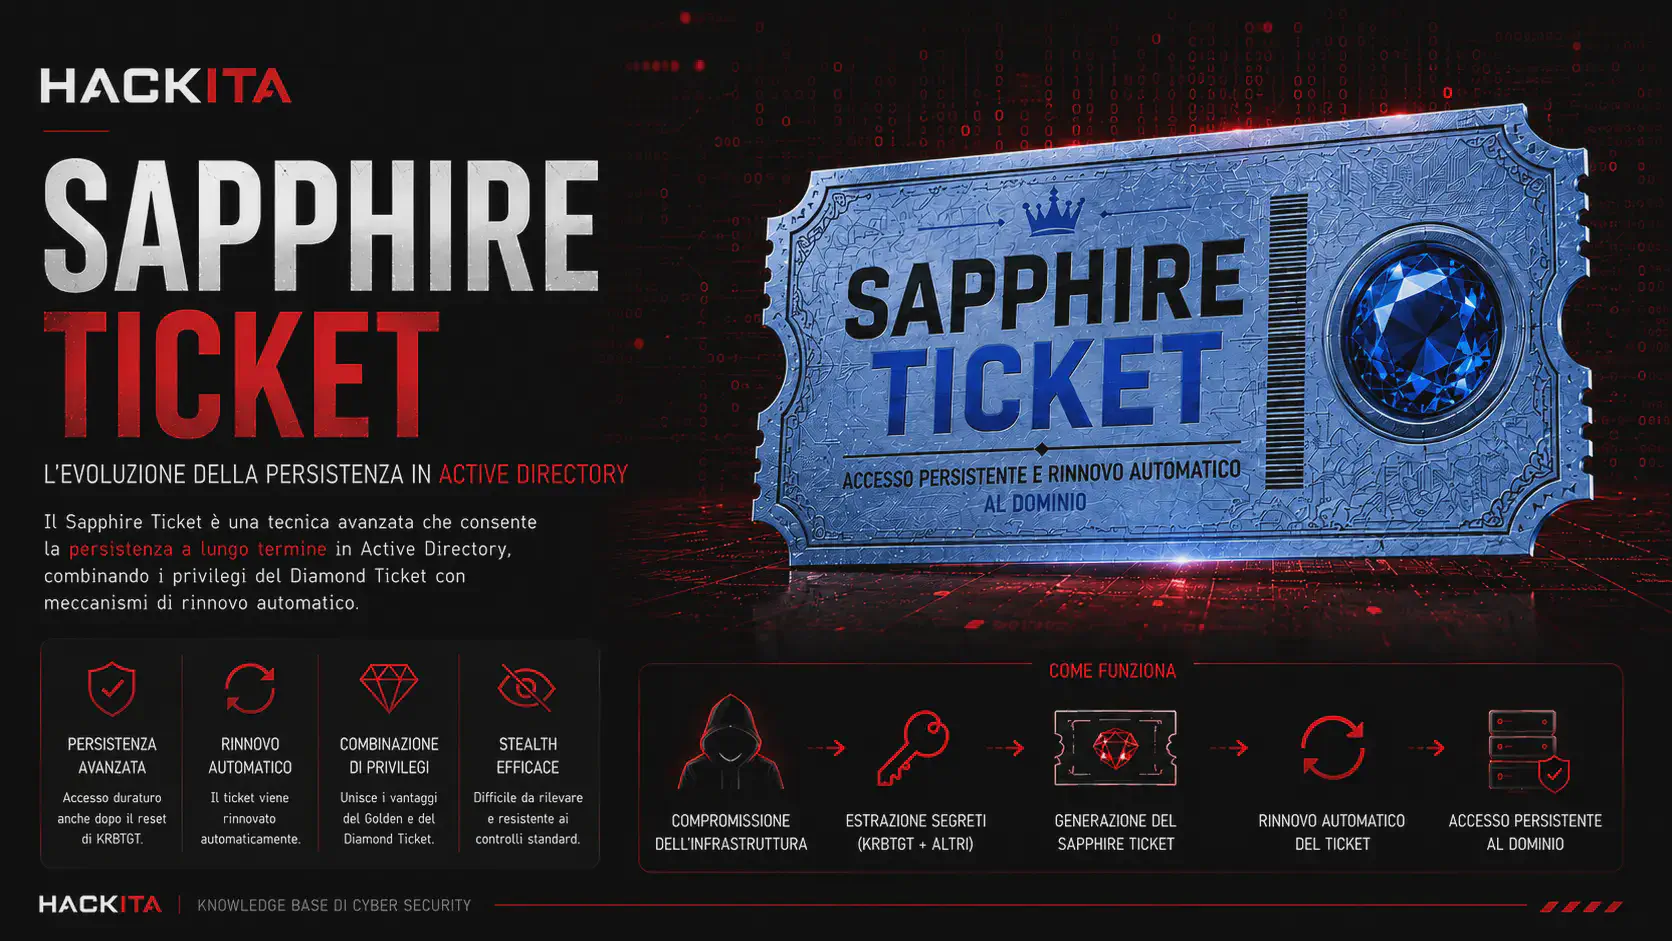 Windows
Bilhete Safira: Bilhete Kerberos Stealth S4U2Self+U2U
Bilhete Safira: O bilhete Kerberos mais furtivo. Combina S4U2Self + U2U para o autêntico PAC do KDC. Guia de falsificação do Impacket, diferenças em relação aos bilhetes Dourado/Diamante, detecção e mitigação.
Continue lendo Continue lendo Windows
Ataque do Bilhete Prateado: O que é, como funciona e como se defender em AD
O Silver Ticket forja um TGS Kerberos usando um hash de conta de serviço, contornando completamente o KDC. Um guia completo: como obtê-lo, forjá-lo com Mimikatz, Rubeus e Impacket, cenários para CIFS, LDAP, MSSQL, HTTP e como detectá-lo.
Continue lendo Continue lendo Windows
Ataque do Bilhete Diamante: A Evolução Furtiva do Bilhete Dourado
Bilhete Diamante: Uma variante furtiva do Bilhete Dourado com um TGT real para contornar o MDI. Guia Rubeus /ldap /opsec, Impacket, detecção e reinicialização do KRBTGT.
Continue lendo Continue lendo Windows
Tipos de logon no Windows: Guia para Pentester, Red Teamer e Analista de SOC
Tipos de logon do Windows: Um guia prático para os 13 tipos de logon, do Interativo ao Desbloqueio em Cache. Exemplos do mundo real e relevância para testes de penetração e auditorias de segurança.
Continue lendo Continue lendo Windows
EKU OID no ADCS: Um Guia Completo para Testes de Penetração no Active Directory
Explicação de todos os OIDs EKU de certificados do Active Directory sob uma perspectiva ofensiva: quais explorar em ESC1–ESC16, fluxo de ataque PKINIT, detecção de ID de evento, perguntas frequentes e tabela completa com relevância ofensiva.
Continue lendo Continue lendo Windows
SeMachineAccountQuota e RBCD: Conceda privilégios de administrador de domínio em 5 comandos.
De usuário de domínio padrão a administrador de domínio usando MachineAccountQuota=10 e RBCD. Criação de contas de computador, tickets S4U, DCSync. Orientação para Red Team em AD e escalonamento de privilégios.
Continue lendo Continue lendo Windows
SeRelabelPrivilege: Ignorar MIC e gravar no arquivo SYSTEM
Aprenda como usar o SeRelabelPrivilege para diminuir o nível de integridade de arquivos e diretórios, contornar o Controle de Integridade Obrigatório e obter um shell do sistema.
Continue lendo Continue lendo Windows
SeSecurityPrivilege: Limpar logs, SACLs e evasão de SIEM
Como usar o SeSecurityPrivilege para ler e excluir o Log de Segurança, remover SACLs e operar de forma invisível no Windows. Guia de Red Team OpSec com verificação SIEM.
Continue lendo Continue lendo Windows
Kerberoasting: Guia Completo — Quebra de SPN e TGS e Administração de Domínios em 2026
Kerberoasting no Active Directory: enumeração de SPNs com GetUserSPNs e Rubeus, downgrade RC4, hashcat, kerberoasting direcionado e OPSEC real. De usuários de domínio a credenciais privilegiadas.
Continue lendo Continue lendo Windows
SeTcbPrivilege: Sessão de logon LSA arbitrária para SYSTEM
Encontrou o privilégio SeTcbPrivilege em uma conta que não é do sistema? Crie sessões LSA com administradores de domínio SID e obtenha privilégios de SISTEMA sem condições externas. Técnica de Red Team.
Continue lendo Continue lendo Windows
NTLM: Protocolo, Captura de Hash, Passagem do Hash e Retransmissão no Active Directory
NTLM explicado de ponta a ponta: handshake, captura, NetNTLMv2 com Responder, Pass-the-Hash, coerção e CVE 2026 habilitado. Ponto de decisão entre NTLM e Kerberos em um teste de penetração corporativo.
Continue lendo Continue lendo Windows
SeCreateTokenPrivilege: Falsificação de Token de Zero a SYSTEM
Encontrou o privilégio SeCreateTokenPrivilege em uma conta que não seja do sistema? Crie tokens do zero com SID SYSTEM e Administradores de Domínio. NtCreateToken para o shell SYSTEM. Técnica de Red Team.
Continue lendo Continue lendo Windows
SeManageVolumePrivilege: Disco bruto para SAM e NTDS.dit sem bloqueio
Como usar SeManageVolumePrivilege e RawCopy para extrair SAM, SYSTEM e NTDS.dit do disco físico, ignorando bloqueios e ACLs. Técnica de Red Team com acesso direto ao dispositivo.
Continue lendo Continue lendo Windows
SeCreateSymbolicLinkPrivilege: Ataque de link simbólico no Windows a partir do Shell
De usuário comum a SYSTEM substituindo arquivos de sistema por um link simbólico: o que você pode fazer com SeCreateSymbolicLinkPrivilege e mklink. Elevação de privilégios e a técnica de Red Team.
Continue lendo Continue lendo Windows
SeTakeOwnershipPrivilege: De Administrador para SISTEMA com 3 comandos
Como abusar do privilégio SeTakeOwnershipPrivilege para assumir a propriedade de binários do sistema e obter o shell do SYSTEM. takeown + icacls + substituição de binários. Técnica de Red Team.
Continue lendo Continue lendo Windows
SeDebugPrivilege: Despejos LSASS, LOLBins e Elevação de Privilégios
Guia SeDebugPrivilege no Windows: verificação de token, despejo LSASS, comsvcs.dll, credenciais NTLM, PPL, Credential Guard e técnicas de detecção e reforço de segurança.
Continue lendo Continue lendo Windows
SeRestorePrivilege: De operador de backup a SISTEMA em 3 etapas
Como abusar do privilégio SeRestorePrivilege para sobrescrever binários do sistema e obter um shell SYSTEM. Sequestro de ImagePath, sideloading de DLL, backdoor persistente. Técnica de Red Team.
Continue lendo Continue lendo Windows
SeBackupPrivilege: Despejo de hash e domínio completo com SAM, SYSTEM e NTDS.dit
PrivEsc com SeBackupPrivilege no Windows e Active Directory: extração de SAM, SYSTEM e SECURITY, despejo offline com secretsdump, acesso ao NTDS.dit e impacto real em domínios comprometidos.
Continue lendo Continue lendo Windows
SeAssignPrimaryTokenPrivilege: Contornando ataques Potato mesmo sem SeImpersonatePrivilege
Escalada de privilégios com SeAssignPrimaryTokenPrivilege e evasão de ataques Potato no Windows: verificação de privilégios, exploits com GodPotato, JuicyPotato e SweetPotato, cenários do mundo real, armadilhas comuns e mitigações.
Continue lendo Continue lendo Windows
SeLoadDriverPrivilege: Kernel Ring-0 com BYOVD em 3 etapas
SeLoadDriverPrivilege ativado? Carrega um driver vulnerável no kernel, executa código de nível 0 (ring-0), desativa o EDR e ignora o LSASS PPL. Auxilia o BYOVD com Capcom.sys e EDRSandBlast.
Continue lendo Continue lendo Windows
Divulgação de informações NTLM: Enumere domínio, nome do host e sistema operacional sem credenciais.
A autenticação NTLM via HTTP revela o domínio do Active Directory, o nome NetBIOS, o nome do host e a versão do sistema operacional com uma única requisição GET, sem necessidade de credenciais. Esta é uma técnica essencial de reconhecimento para equipes de segurança ofensiva em Exchange e IIS. Aprenda curl, Nmap, Burp e suas defesas.
Continue lendo Continue lendo Windows
RARP O que é: ARP reverso que revela redes legadas e de tecnologia operacional (OT).
RARP: o que é, como funciona e por que ainda é importante em testes de penetração em redes legadas, OT/ICS e inicialização PXE: solicitação/resposta, falsificação, sequestro de inicialização e as diferenças com ARP e DHCP.
Continue lendo Continue lendo Windows
Ataque DPAPI no Active Directory: Extração de senhas criptografadas e chaves mestras
Guia completo sobre DPAPI em um teste de penetração do Active Directory: chave mestra, arquivos de credenciais, Chrome/Edge offline com pypykatz, dump LSASS, LOLBin, DSInternals e DonPAPI.
Continue lendo Continue lendo Windows
ESC15 ADCS (CVE-2024-49019): EKUwu, PrivEsc e injeção
A vulnerabilidade ESC15 permite a escalada de privilégios no Active Directory por meio da CVE-2024-49019: Injeção de política de aplicativo em modelos V1 altera o uso de certificados.
Continue lendo Continue lendo Windows
ESC16 ADCS: CA sem extensão de segurança SID, exploração e correção
ESC16 no AD CS: A CA não inclui o SID nos certificados. Saiba mais sobre identificação com o Certipy, escalonamento de privilégios, a cadeia ESC16+ESC6 e a mitigação atualizada para 2026.
Continue lendo Continue lendo Windows
ESC10 AD CS: PrivEsc, Mapeamento de Certificados Fracos em Schannel
O ESC10 AD CS explora a vulnerabilidade de mapeamento de certificados do Schannel para escalonamento de privilégios via LDAPS. Este guia aborda manipulação de certificados, UPN, detecção e mitigação dessas vulnerabilidades.
Continue lendo Continue lendo Windows
ESC11 AD CS: NTLM Relay RPC, Certificado e Elevação de Privilégios
Uma Autoridade Certificadora (CA) vulnerável ao ESC11 pode aceitar retransmissão NTLM via RPC. Como reconhecer a configuração, a escalada de privilégios, avaliar o impacto nos certificados e prevenir abusos?
Continue lendo Continue lendo Windows
ESC12 AD CS: Privesc via YubiHSM2 e Certificados Dourados
ESC12 em AD CS trata do abuso do KSP do YubiHSM2 na CA do Windows: escalonamento de privilégios no Active Directory e uso do Certipy após comprometimento local.
Continue lendo Continue lendo Windows
ESC13 AD CS: Privesc com Política de Emissão OID e Certificado
Escalada de privilégios no Active Directory via ESC13: O Certipy detecta OIDs de Política de Emissão vinculados a grupos do AD e explica o abuso de privilégios por meio do TGT do Kerberos.
Continue lendo Continue lendo Windows
ESC14 AD CS: Privesc com altSecurityIdentities e Certificado
Escalada de privilégios no Active Directory: o ESC14 explora vulnerabilidades nos mapeamentos X.509 em altSecurityIdentities para se passar por contas do Windows por meio de certificados.
Continue lendo Continue lendo Windows
ESC8 AD CS: PrivEsc, Ataque de retransmissão NTLM com Certipy e PKINIT
A escalada de privilégios ESC8 utiliza o NTLM Relay contra os endpoints /certsrv/ do Active Directory CS para obter certificados privilegiados. Guia para Certipy e coerção NTLM.
Continue lendo Continue lendo Windows
ESC9 ADCS: Elevação de privilégios via modelo sem extensão de segurança SID
O ESC9 utiliza modelos do Active Directory CS sem a extensão de segurança SID para se passar por usuários privilegiados. Um guia prático com Certipy e manipulação de UPN.
Continue lendo Continue lendo Windows
ESC3 AD CS: Agente de Inscrição e Privilégios do Active Directory
Um guia prático para ESC3 no AD CS: Enumere modelos com Certipy, analise certificados do Agente de Inscrição e explore a escalação de privilégios no Windows AD.
Continue lendo Continue lendo Windows
ESC4 AD CS PrivEsc: Sequestro de Modelo com Certipy
ESC4 ADCS Privilege Elevation: Detecte ACLs fracas em modelos de certificado, transforme-as em ESC1s com o Certipy e analise o caminho para o Administrador de Domínio.
Continue lendo Continue lendo Windows
ESC5 AD CS: ACL PKI, Compromisso de CA e Certificado Dourado
Aprenda sobre a escalação de privilégios ESC5 no Active Directory do Windows (AD CS): Enumere as ACLs de PKI com o Certipy e o PowerShell, verifique os certificados NTAuthCertificates e conheça as medidas de mitigação.
Continue lendo Continue lendo Windows
ESC6 AD CS: Injeção SAN com Certificado e Elevação de Privilégios
PrivEsc ESC6 no AD CS com Certipy: Verificação de EDITF_ATTRIBUTESUBJECTALTNAME2, injeção de SAN e diferenças entre ESC9 e ESC16, com verificações e mitigações práticas.
Continue lendo Continue lendo Windows
ESC7 AD CS: Certificação, Gerenciamento de CA e Escalada de Privilégios
Descubra o ESC7 no AD CS: Aproveite as permissões de gerenciamento de AC com o Certipy e o privesc, verifique o caminho da SubCA e aplique detecção e mitigação em ambientes AD.
Continue lendo Continue lendo Windows
Escalada de privilégios do Active Directory CS: Todas as técnicas ESC1–ESC16 com Certipy (Guia de ataque ao Active Directory)
Escalada de privilégios do Active Directory CS: Um guia completo para técnicas de ESC1 a ESC16 com Certipy. Aprenda como obter privilégios de Administrador de Domínio explorando modelos de certificado e Autoridades Certificadoras (CAs) mal configurados.
Continue lendo Continue lendo Windows
ESC1 AD CS: Exploração e Escalada de Privilégios com Certipy
Um guia prático para ESC1 no Active Directory: análise de modelos vulneráveis com Certipy, autenticação Kerberos, detecção, escalonamento de privilégios e mitigação de segurança.
Continue lendo Continue lendo Windows
ESC2 AD CS: EKU para qualquer finalidade, Agente de Matrícula e Certificado
ESC2 nos Serviços de Certificados do Active Directory: escalonamento de privilégios do Windows com o modelo EKU de qualquer finalidade, explorações com o Certipy e mitigações para um AD CS seguro.
Continue lendo Continue lendo Windows
Testes de penetração em Active Directory 2026: Guia completo para Kerberos, NTLM e escalonamento de privilégios
Testes de penetração no Active Directory explicados na prática: arquitetura do AD, Kerberos vs NTLM, BloodHound, Kerberoasting, AS-REP Roasting, NTLM Relay, abuso de ACL, AD CS, DCSync, Golden Ticket, Credenciais Sombra e defesas reais.
Continue lendo Continue lendo Windows
Kerberos: O que é, autenticação, porta 88, Active Directory
Como o Kerberos funciona no Windows: Tickets KDC, TGT e TGS, porta TCP/UDP 88, Kerberos vs. NTLM e LDAP. Configuração, erros, segurança e ataques pela linha de comando.
Continue lendo Continue lendo Windows
Mimikatz: Guia completo para extração de credenciais e ataques ao Active Directory
Mimikatz explicou para pentesters: extração de credenciais LSASS, DCSync, Golden Ticket, pass-the-hash e ataques ao Active Directory com exemplos práticos.
Continue lendo Continue lendo Windows
Smbexec: Execução remota SMB e movimentação lateral no Active Directory
SMBExec: Um Guia Prático para Execução Remota no Windows: Movimentação Lateral Furtiva via SMB sem Arquivos em Disco. Uma Alternativa sem Arquivos ao PsExec para Testes de Intrusão no Active Directory.
Continue lendo Continue lendo Windows
Cinto de segurança: Enumeração de janelas para pós-exploração e consciência situacional
O Seatbelt é uma ferramenta de enumeração do Windows que coleta informações de sistema, usuário, privilégios e configuração úteis para a escalação de privilégios.
Continue lendo Continue lendo Windows
SharpChrome: Extrair credenciais do navegador do Windows (Abuso da DPAPI)
SharpChrome: Extrair credenciais do navegador do Windows (Abuso da DPAPI)
Continue lendo Continue lendo Windows
SharpDPAPI: Abuso da DPAPI para descriptografar credenciais no Windows
O SharpDPAPI permite extrair e descriptografar credenciais protegidas por DPAPI no Windows. Esta ferramenta avançada serve para acesso a credenciais e movimentação lateral.
Continue lendo Continue lendo Windows
SharpUp: Comandos e verificações para escalonamento de privilégios no Windows
Guia do SharpUp (GhostPack): Comandos, verificações práticas (ModifiableServices, AlwaysInstallElevated, sequestro de DLL) e como explorá-los para escalonamento de privilégios no Windows.
Continue lendo Continue lendo Windows
Sherlock: Verificador automatizado de escalonamento de privilégios do Windows
O Sherlock identifica vulnerabilidades de escalonamento de privilégios no Windows comparando patches instalados e CVEs conhecidos. Uma ferramenta rápida para descoberta de privilégios locais.
Continue lendo Continue lendo Windows
Rubeus: Ataques Kerberos no Active Directory (2026)
Rubeus é a ferramenta de referência em C# para ataques ao Kerberos no Active Directory. Descubra vulnerabilidades como Kerberoasting, AS-REP Roasting, Pass-the-Ticket e S4U com detecção em situações reais.
Continue lendo Continue lendo Windows
 Pass-the-Hash: Ataque, Operação e Acesso sem Senha
Aprenda Pass-the-Hash (PtH) no Windows: como funciona, como usar hashes NTLM para obter acesso sem senha e técnicas reais de movimentação lateral.
Continue lendo Continue lendo Windows
PsExec no Windows: Download, comandos e guia completo
PsExec no Windows: download oficial, instalação, sintaxe e comandos remotos. Guia para PowerShell, PSEXESVC.exe, Pass-the-Hash com Impacket e detecção.
Continue lendo Continue lendo Windows
JAWS: Enumeração pós-exploração do Windows para escalonamento de privilégios
JAWS é um script do PowerShell para enumeração automática em hosts Windows comprometidos, útil para identificar configurações incorretas e vetores de escalonamento de privilégios.
Continue lendo Continue lendo Windows
DCSync: Obtenção abusiva de credenciais do Active Directory por meio de replicação
O DCSync é uma técnica do Active Directory que permite a extração de hashes de credenciais explorando o mecanismo de replicação de domínio. Ele é usado após a exploração da vulnerabilidade para obter hashes NTLM de usuários privilegiados sem acesso direto ao controlador de domínio.
Continue lendo Continue lendo Windows
Adfind: Enumeração avançada do Active Directory em testes de penetração
O AdFind é uma ferramenta para enumerar objetos do Active Directory por meio de consultas LDAP na linha de comando. Este guia prático ensina como utilizá-lo durante a enumeração de domínios em um teste de penetração.
Continue lendo Continue lendo Windows
Backdoor de Tarefas Agendadas: Persistência do Windows com Tarefas Agendadas em Testes de Penetração
Backdoor de Tarefa Agendada: Persistência no Windows via Agendador de Tarefas com schtasks e PowerShell. Técnicas furtivas, evasão de EDR, detecção de logs e cenários reais de Red Team.
Continue lendo Continue lendo Windows
Certutil.exe: Download e codificação para Living Off The Land no Windows
Guia prático do Certutil.exe para testes de penetração no Windows: download de arquivos, codificação Base64, verificação de hash e bypass de antivírus. Vivendo da terra com ferramentas nativas.
Continue lendo Continue lendo Windows
Teste de penetração em MSSQL: Porta 1433, Enumeração, Ataque e Carga Útil
Aprenda como enumerar e realizar junções em um banco de dados MSSQL (porta 1433): teste de penetração para credenciais fracas, xp_dirtree para hashes NTLM, xp_cmdshell para execução remota de código e pivoteamento em servidores vinculados.
Continue lendo Continue lendo Windows
Porta LDAP 389: O que é, como funciona e testes de penetração no Active Directory.
LDAPS na porta 636, servidor LDAP, autenticação LDAP, consultas e filtros, vinculação nula, usuários e SPNs, credenciais expostas, assinatura, retransmissão, injeção e configurações incorretas.
Continue lendo Continue lendo Windows
Porta SMB 445 no Windows: O que é, enumeração e testes de penetração
Protocolo SMB 445: qual porta utiliza, diferença para a porta 139, compartilhamento, servidor Samba no Linux, montagem, sessão nula, assinatura, retransmissão NTLM, EternalBlue, Pass-the-Hash.
Continue lendo Continue lendo