
nmap, ffuf, Burp, Python: configurações, aliases e scripts que você realmente usará sempre que atacar uma máquina.
- Artigos
- 115+ Observação
- Foco
- OSCP · Equipe Vermelha
- Estrutura
- Recon → Explorar
Ferramentas Artigos
Filtros
 ferramentas
Ligolo-ng: Tunelamento e pivoteamento sem proxychains no Kali
Ligolo-ng é uma ferramenta de tunelamento e pivoteamento com uma interface TUN: uso, instalação, proxy e agente, pivô duplo, IP mágico e como detectá-lo. Um guia para pentesters.
Continue lendo Continue lendo ferramentas
OpenSSL: Ferramentas para TLS, Certificados e Criptografia
OpenSSL para certificados TLS, X.509, RSA e ECDSA, PKI, s_client e criptografia. Comandos práticos para Linux, Windows, solução de problemas e testes de intrusão.
Continue lendo Continue lendo ferramentas
Framework Dradis: Relatórios, Resultados e Automação de Testes de Penetração
Descubra o Dradis Framework: importe resultados do Nessus, Nmap e Burp, organize evidências e gere relatórios de testes de penetração consistentes. Um guia prático.
Continue lendo Continue lendo ferramentas
JTAG: O que é, como funciona e como usá-lo em testes de penetração de hardware.
O que é JTAG e como funciona? Aprenda sobre pinos, JTAGulator, OpenOCD, dumps de firmware e os riscos de uma interface JTAG exposta em testes de intrusão de hardware.
Continue lendo Continue lendo ferramentas
Nessus: Guia completo para verificação, instalação e vulnerabilidades
Guia do Nessus: Instalação, Nessus Essentials, varreduras de vulnerabilidades, varreduras com credenciais, políticas, ajustes e relatórios. O fluxo de trabalho completo para avaliação de vulnerabilidades.
Continue lendo Continue lendo ferramentas
Sliver C2: Guia para Ouvintes, Faróis, Implantes e Arsenal
Configuração do Sliver C2 para Red Team: instalação, ouvinte mTLS/HTTP/DNS, implantação, beacons e sessões, Armory, BOF, pivoting, OPSEC, detecção e limpeza.
Continue lendo Continue lendo ferramentas
Ataque de Cobalto: O que é, como funciona, sinalizador e C2 maleável
Aprenda como o Cobalt Strike funciona em uma equipe vermelha: arquitetura do servidor de equipe, Beacon, listener, C2 maleável, pós-exploração e principais técnicas de detecção.
Continue lendo Continue lendo ferramentas
DirBuster no Kali: busca exaustiva de diretórios com interface gráfica e lista de palavras.
Use o DirBuster no Kali para encontrar diretórios e arquivos ocultos: configuração com e sem interface gráfica, lista de palavras, recursão, alerta 404 (soft-404) e comparação com ffuf e feroxbuster.
Continue lendo Continue lendo ferramentas
ngrok Reverse Shell: túneis TCP e Metasploit no teste de penetração
Utilize o ngrok em testes de penetração para criar túneis TCP/HTTPS por trás de NATs e firewalls, receber shells reversos com Netcat ou Metasploit e avaliar os limites de OPSEC.
Continue lendo Continue lendo ferramentas
XSSer: Scanner XSS, Payload, Fuzzing e Bypass de WAF
Guia prático do XSSer para teste de vulnerabilidades XSS: instalação, varredura GET/POST, payload, fuzzing, codificação, bypass de WAF e geração de relatórios de resultados.
Continue lendo Continue lendo ferramentas
WPScan: Teste de penetração, enumeração e vulnerabilidades do WordPress
Um guia prático para o WPScan em testes de intrusão no WordPress: instalação, varredura, enumeração de plugins, temas e usuários, vulnerabilidades, tokens de API e força bruta.
Continue lendo Continue lendo ferramentas
renameMachine.py: Spoofing de NoPac e sAMAccountName
Guia para usar o impacket-renameMachine para alterar o sAMAccountName dos computadores da conta e entender a cadeia NoPac com CVE-2021-42278 e CVE-2021-42287.
Continue lendo Continue lendo ferramentas
ticketer.py: Bilhetes Kerberos Golden e Silver com Impacket
Guia do Impacket-ticketer para forjar tickets Kerberos Golden e Silver com hashes NTLM ou chaves AES, personalizar o PAC e salvar o cache de tickets.
Continue lendo Continue lendo ferramentas
smbserver.py: Servidor SMB para transferência de arquivos e NTLM
Um guia para o impacket-smbserver para criar um compartilhamento SMB no Kali, transferir arquivos, registrar autenticação NTLM e gerenciar SMB2, logins e registros.
Continue lendo Continue lendo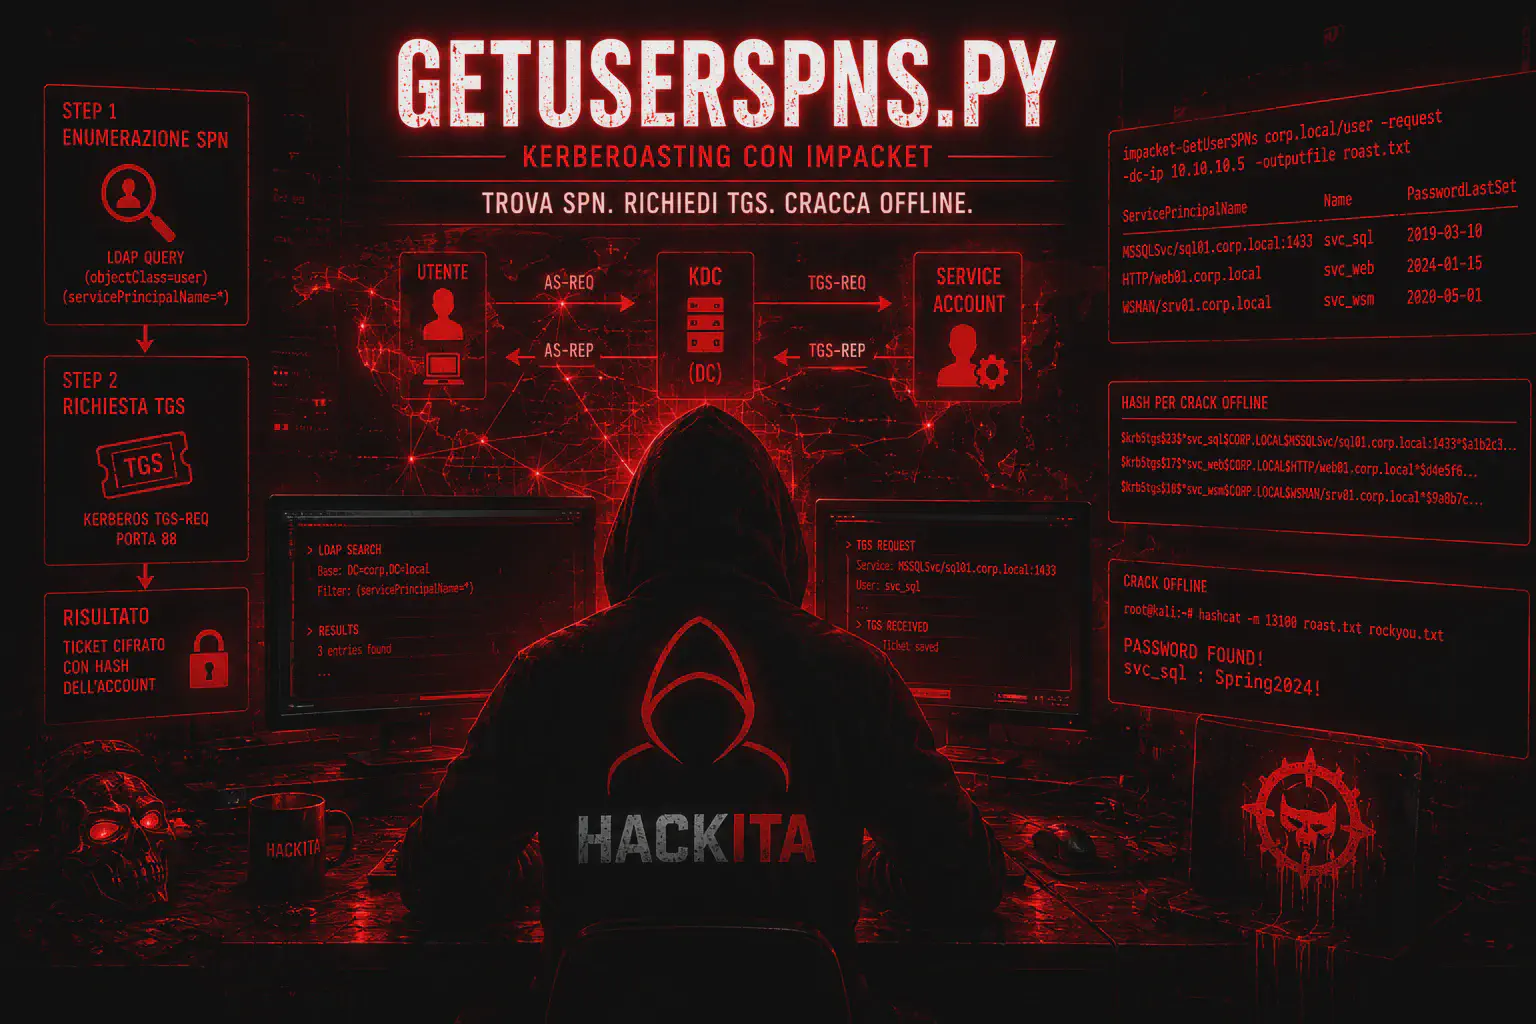 ferramentas
GetUserSPNs.py: Kerberoasting e TGS com Impacket
Como usar o impacket-GetUserSPNs para enumerar contas com SPNs e solicitar TGS Kerberos com senhas, hashes NTLM, caches ou chaves AES para o Active Directory do Windows.
Continue lendo Continue lendo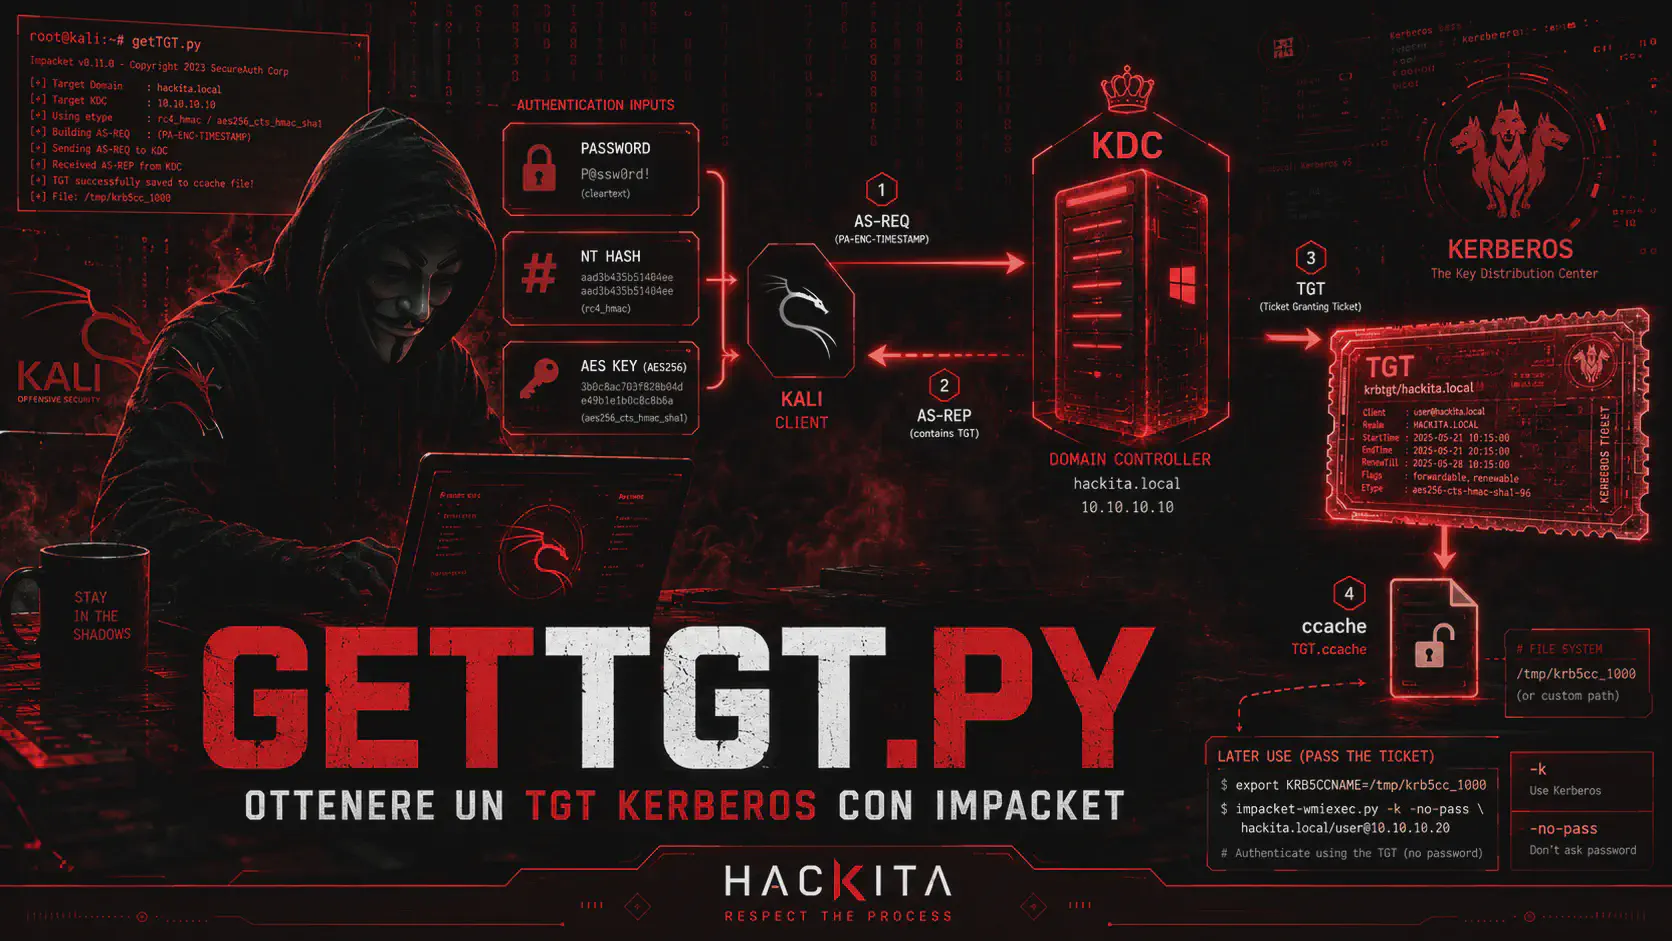 ferramentas
getTGT.py: Obtendo um TGT Kerberos com Hash ou AES
Como usar o impacket-getTGT para solicitar um TGT Kerberos e salvá-lo no formato ccache usando uma senha, hash NTLM ou chave AES no Active Directory.
Continue lendo Continue lendo ferramentas
GetADComputers.py — Enumerar computadores do Active Directory com Impacket
Como usar o impacket-GetADComputers para enumerar computadores do Active Directory via LDAP, com os parâmetros -resolveIP e autenticação por senha, hash NTLM, Kerberos, ccache ou chaves AES.
Continue lendo Continue lendo ferramentas
GetLAPSPassword.py: Recupere senhas do LAPS com o Impacket
O guia GetLAPSPassword.py do Impacket ensina como recuperar senhas criptografadas do Legacy LAPS e do Windows LAPS do Active Directory usando senhas, hashes NTLM ou Kerberos.
Continue lendo Continue lendo ferramentas
addcomputer.py Impacket: Criar conta de computador para RBCD
O guia addcomputer.py do Impacket ensina como criar contas de computador no Active Directory via SAMR ou LDAPS, verificar o MachineAccountQuota e usá-las em cadeias RBCD.
Continue lendo Continue lendo ferramentas
lookupsid.py: Enumerar usuários e SIDs via SMB de ciclo RID
Guia para o impacket-lookupsid para enumerar usuários, grupos e SIDs via MS-LSAT sobre SMB, usando senhas, hashes NTLM, Kerberos ou sessões anônimas quando permitido.
Continue lendo Continue lendo ferramentas
GetNPUsers.py: Assando AS-REP com Impacket
O guia GetNPUsers.py do Impacket ensina como encontrar contas sem pré-autenticação Kerberos, extrair hashes AS-REP e quebrá-los offline com o Hashcat.
Continue lendo Continue lendo ferramentas
samrdump.py Impacket: Enumerar usuários do Windows via SAMR
O guia samrdump.py do Impacket ensina como enumerar usuários do Windows via MS-SAMR por SMB, obtendo RIDs e atributos de conta com senhas, hashes NTLM ou Kerberos.
Continue lendo Continue lendo ferramentas
Pacote de entrada GetADUsers.py: Enumerar usuários do Active Directory
O guia GetADUsers.py do Impacket ensina como enumerar usuários do Active Directory via LDAP com senha, hash NTLM, chave AES ou Kerberos e analisar pwdLastSet e lastLogon.
Continue lendo Continue lendo ferramentas
getST.py Impacket: S4U, RBCD e Delegação Restrita
Guia do getST.py do Impacket para obtenção de Tickets de Serviço Kerberos com S4U2Self, S4U2Proxy, RBCD e delegação restrita. Payload e erros para testes de penetração no Active Directory.
Continue lendo Continue lendo ferramentas
rpcdump.py Pacote de entrada: Endpoint RPC, UUID e Pipe Nomeado
Um guia para o rpcdump.py do Impacket para enumerar endpoints RPC do Windows, UUIDs, pipes nomeados e portas dinâmicas. Comandos práticos e análises para testes de intrusão.
Continue lendo Continue lendo ferramentas
dcomexec.py - Movimentação lateral via DCOM com Impacket
Guia prático do impacket-dcomexec: Execução remota do Windows via DCOM com ShellWindows, ShellBrowserWindow e MMC20 usando senhas ou hashes NTLM.
Continue lendo Continue lendo ferramentas
Impacket aexec: Execução remota via Agendador de Tarefas
Guia para Impacket-atexec: Execução remota no Windows via RPC do Agendador de Tarefas com Senha, Pass-the-Hash, Kerberos e Movimentação Lateral sobre SMB.
Continue lendo Continue lendo ferramentas
pth-net: Guia para Pass-the-Hash com Samba sobre SMB/RPC
Utilize o pth-net com hash NTLM para enumerar usuários, payloads, grupos e compartilhamentos via SMB/RPC em testes de penetração, compare-o com o NetExec e o Impacket e analise a detecção de PtH.
Continue lendo Continue lendo ferramentas
impacket-secretsdump: Extrai hashes e credenciais do Windows
Como executar o impacket-secretsdump: Despejo remoto e offline de hashes NTLM, segredos SAM e LSA, chaves Kerberos e NTDS.dit no Windows e no Active Directory.
Continue lendo Continue lendo ferramentas
PowerView: Enumeração do Active Directory com comandos e exemplos
Guia do PowerView para enumerar o Active Directory do Windows: usuários, grupos, computadores, ACLs, sessões, GPOs e relações de confiança com comandos do PowerShell e exemplos práticos.
Continue lendo Continue lendo ferramentas
PowerShell para Testes de Penetração: O Guia Ofensivo Completo
PowerShell para Pentesters do Windows: Comandos, Downloads, Acesso Remoto, Enumeração do Active Directory, Registro de Logs, AMSI, CLM e Técnicas de Pós-Exploração.
Continue lendo Continue lendo ferramentas
SharpHound para BloodHound CE: Guia de Coleta de Dados de AD
SharpHound para BloodHound CE: coleta de dados do Active Directory, sinalizadores de teclas, opções de ocultação e importação para mapear caminhos de escalonamento.
Continue lendo Continue lendo ferramentas
BloodyAD: Escalada de privilégios no Active Directory (Guia de 2026)
BloodyAD: autenticação PTH/PTT, abuso de ACE (GenericAll, WriteDACL, RBCD), credenciais sombra, Bad Successor 2025 e autobloody.Pentest, payload, detecção e bypass.
Continue lendo Continue lendo ferramentas
reg.py: Todas as chaves de registro para testes de penetração e Active Directory
Impacket reg.py: Consulta, adiciona, exclui, salva e faz backup do registro remoto do Windows via SMB/MS-RRP. Chaves SAM, LSA, WDigest, RDP e WinRM para testes de intrusão e reforço de segurança.
Continue lendo Continue lendo ferramentas
Certipy: Um Guia Completo para Enumeração e Abuso de AD CS
Guia completo do Certipy 5.1 para enumerar AD CS, localizar ESC1-ESC17, solicitar certificados, usar PKINIT, retransmissão, credenciais sombra e certificado ouro.
Continue lendo Continue lendo ferramentas
Teste de Penetração de Ferramentas: Um Guia Completo para a Fase de Ataque
Todas as ferramentas de teste de penetração ofensiva organizadas por fase de ataque: reconhecimento, exploração, pós-exploração, pivoteamento e AD. Com cadeias de ataque reais para CTF, OSCP, OSEP e equipes vermelhas.
Continue lendo Continue lendo ferramentas
Certificar: Enumerar e abusar do AD CS a partir do Windows com C#
O Certify é uma ferramenta em C# da GhostPack para enumerar e explorar vulnerabilidades do Active Directory CS no Windows, sem depender de Python. Aprenda a usá-lo para encontrar modelos vulneráveis e solicitar certificados para escalonamento junto ao administrador de domínio.
Continue lendo Continue lendo ferramentas
John the Ripper: Guia completo para quebrar senhas
Guia completo do John the Ripper (Jumbo): Extraia hashes de arquivos ZIP, SSH, KeePass, PDF e Office com *2john; quebre-os com lista de palavras e regras. Comparação com o hashcat e guia de consulta final.
Continue lendo Continue lendo ferramentas
OWASP ZAP: Guia completo para proxies, spiders, varredura ativa e fuzzing.
Aprenda a usar o OWASP ZAP para interceptar tráfego HTTP/HTTPS, mapear aplicações web com spiders e AJAX Spiders, realizar varreduras ativas, fuzzing e testes autenticados, mesmo em CI/CD com Docker e APIs.
Continue lendo Continue lendo ferramentas
WMIExec: Guia completo para movimentação lateral furtiva com wmiexec.py
Aprenda a usar o WMIExec e o wmiexec.py do Impacket para movimentação lateral no Windows com senhas, Pass-the-Hash e Kerberos, reduzindo artefatos em comparação com o PsExec e melhorando a segurança operacional (OPSEC).
Continue lendo Continue lendo ferramentas
Unix-PrivEsc-Check: auditoria de escalonamento de privilégios em Linux e sistemas Unix legados.
Aprenda a usar o Unix-PrivEsc-Check para detectar configurações incorretas, permissões fracas, abuso do sudo e vetores de escalonamento de privilégios em sistemas Unix/Linux, incluindo ambientes legados onde as ferramentas modernas falham.
Continue lendo Continue lendo ferramentas
Wappalyzer: Como identificar o CMS, a estrutura e as tecnologias de um site
Um guia para o Wappalyzer para detectar pistas sobre CMS, frameworks, CDN, análises e versionamento de sites, orientando o reconhecimento direcionado, a identificação e a varredura em testes de intrusão.
Continue lendo Continue lendo ferramentas
URLs do Wayback Machine: Como encontrar URLs históricos, endpoints ocultos e arquivos confidenciais
Aprenda como usar o Waybackurls para extrair URLs históricos de um domínio do Wayback Machine, encontrar caminhos esquecidos, backups expostos e endpoints antigos úteis para reconhecimento passivo.
Continue lendo Continue lendo ferramentas
WhatWeb: Um Guia Completo para Coleta de Dados Web Discreta e Agressiva
Aprenda a usar o WhatWeb para identificar o CMS, framework, servidor web, bibliotecas JavaScript e tecnologias de um site, orientando o reconhecimento, a identificação e a varredura direcionada de vulnerabilidades.
Continue lendo Continue lendo ferramentas
WinEnum: Enumeração do Windows para escalonamento de privilégios e comparação com o WinPEAS.
Guia completo do WinEnum para enumeração pós-exploração no Windows: variantes em PowerShell e Batch, verificações de escalonamento de privilégios, OPSEC, diferenças com WinPEAS, PowerUp, SharpUp e Seatbelt.
Continue lendo Continue lendo ferramentas
WinPEAS: Comandos e Elevação de Privilégios no Windows
WinPEAS para Windows privesc: Comandos, enumeração e saída para detectar serviços vulneráveis, credenciais expostas e escalonamento de privilégios mal configurado.
Continue lendo Continue lendo ferramentas
WMIC: Comandos ofensivos, movimentação lateral e persistência no Windows
Aprenda a usar o WMIC para enumeração, execução remota, movimentação lateral e persistência WMI no Windows. Isso inclui o estado atual da ferramenta, comandos práticos, detecção, reforço de segurança e uma comparação com PowerShell, CIM e WinRM.
Continue lendo Continue lendo ferramentas
Ssh-audit: Como analisar cifras fracas, CVEs e configurações incorretas do SSH
Aprenda a usar o ssh-audit para verificar as configurações do servidor e do cliente SSH, identificar algoritmos fracos, cifras desatualizadas, versões vulneráveis e encontrar informações úteis para reforço de segurança autorizado ou testes de penetração.
Continue lendo Continue lendo ferramentas
SSH-KeyHunter: Encontre chaves SSH privadas e faça Pivot no Linux
O SSH-KeyHunter automatiza a busca por chaves SSH privadas no Linux, detecta arquivos desprotegidos, proprietários, impressões digitais e alvos a partir de hosts conhecidos: uma ferramenta ideal para pós-exploração e movimentação lateral em testes de penetração autorizados.
Continue lendo Continue lendo ferramentas
Sshuttle: Pivô e tunelamento transparentes via SSH para redes internas
Guia do Sshuttle para criar um túnel transparente sobre SSH, alcançar sub-redes internas, rotear DNS e usar um host comprometido como ponto de pivô durante movimentação lateral e pós-exploração em testes de penetração autorizados.
Continue lendo Continue lendo ferramentas
Subfinder: Guia completo para enumeração passiva de subdomínios com ProjectDiscovery
Aprenda a usar o Subfinder para encontrar subdomínios válidos em fontes passivas, acelerar o reconhecimento da web e construir um pipeline de reconhecimento mais eficaz com a ferramenta ProjectDiscovery, otimizada para velocidade e discrição.
Continue lendo Continue lendo ferramentas
Smbmap: Enumeração SMB e descoberta de compartilhamentos no Windows
Explicação do smbmap para testes de penetração: enumeração de compartilhamentos SMB, permissões, acesso a arquivos e testes de credenciais em sistemas Windows e Active Directory.
Continue lendo Continue lendo ferramentas
SMBExec: Execução remota sem arquivos no Windows via SMB
O SMBExec é uma técnica de execução remota de comandos pela porta SMB 445, sem instalar binários persistentes. É uma alternativa mais discreta ao PsExec em ambientes do Active Directory.
Continue lendo Continue lendo ferramentas
Kit de Ferramentas de Engenharia Social (SET): Um Guia Completo para Ataques de Engenharia Social
SET é uma estrutura para simular engenharia social em ambientes autorizados: phishing, coleta de credenciais e ataques do lado do cliente.
Continue lendo Continue lendo ferramentas
RouterSploit: Framework de exploração para roteadores e IoT
RouterSploit é uma estrutura para testar vulnerabilidades em roteadores e dispositivos IoT. Inclui módulos de varredura, exploração e força bruta.
Continue lendo Continue lendo ferramentas
Osquery: Monitoramento de endpoints baseado em SQL para Linux, macOS e Windows
O Osquery permite consultar sistemas operacionais com consultas SQL para analisar processos, usuários, arquivos e configurações para fins de monitoramento de segurança.
Continue lendo Continue lendo ferramentas
Patator: Uma estrutura modular para testes de autenticação por força bruta
Patator: Uma estrutura modular para testes de autenticação por força bruta
Continue lendo Continue lendo ferramentas
Nmap para testes de penetração: Varredura de portas, reconhecimento de rede e NSE
Nmap para testes de penetração e reconhecimento de rede: comandos, descoberta de hosts, varredura de portas TCP/UDP, detecção de serviços, identificação de sistemas operacionais, NSE e enumeração.
Continue lendo Continue lendo ferramentas
Ncat.exe no Windows: Download, comandos e shell reverso
Como baixar e usar o ncat.exe no Windows: listeners, conexões, transferência de arquivos, SSL, shell reverso com -e cmd.exe, falsos positivos e detecção de antivírus.
Continue lendo Continue lendo ferramentas
Guia de Consulta Rápida do MSFvenom: Comandos, Payload, Shellcode e Bypass
Exploit MSFvenom para laboratório e pentest: sintaxe, payload em etapas e sem etapas, formatos EXE, ELF, PHP, WAR e MSI, shellcode com caracteres inválidos, manipulador e detecção.
Continue lendo Continue lendo ferramentas
LSE (Linux Smart Enumeration): Lista de verificação automatizada para escalonamento de privilégios no Linux
LSE (Linux Smart Enumeration): Lista de verificação automatizada para escalonamento de privilégios no Linux
Continue lendo Continue lendo ferramentas
Medusa: Ferramenta de força bruta de login de alta velocidade para serviços de rede
Medusa é uma ferramenta paralela para ataques de força bruta em autenticação via SSH, FTP, SMB, HTTP e outros serviços. Rápida, escalável e ideal para auditoria de senhas autorizadas.
Continue lendo Continue lendo ferramentas
Metasploit Framework: Guia completo para exploits e payloads
O Metasploit Framework é a plataforma de testes de penetração mais utilizada para exploits, payloads e pós-exploração. Um guia completo de fluxo de trabalho ofensivo.
Continue lendo Continue lendo ferramentas
ysoserial: Exploração de Execução Remota de Código (RCE) para Desserialização e Gadgets em Java
Guia completo do ysoserial: todas as cadeias de gadgets Java, ysoserial.net para .NET, URLDNS, payloads de execução remota de código (RCE), detecção, reforço de segurança e cenários práticos de pentest.
Continue lendo Continue lendo ferramentas
LaZagne: Extração de senhas de navegadores e aplicativos
LaZagne é uma ferramenta de código aberto para recuperar senhas salvas no Windows e no Linux a partir de navegadores, clientes de e-mail e softwares locais após a exploração de vulnerabilidades.
Continue lendo Continue lendo ferramentas
Ldapsearch: Enumeração de LDAP e Active Directory a partir do Linux
O Ldapsearch é uma ferramenta de linha de comando (CLI) para consultar LDAP e Active Directory no Linux. É útil para enumerar usuários, grupos, SPNs e objetos de domínio.
Continue lendo Continue lendo ferramentas
Httpx: Sondagem HTTP e Análise Web em Grande Escala em Testes de Penetração
O httpx é uma ferramenta de sondagem HTTP para filtrar hosts ativos, detectar tecnologias, códigos de status e capturas de tela em pipelines com enumeração de subdomínios.
Continue lendo Continue lendo ferramentas
Hydra: Ataque de força bruta para acessar serviços de rede
Hydra é uma ferramenta de força bruta para testar credenciais via SSH, FTP, RDP, HTTP e outros serviços durante testes de penetração autorizados.
Continue lendo Continue lendo ferramentas
Impacket: Kit de ferramentas Python para ataques a SMB, Kerberos e Active Directory
Impacket é um conjunto de ferramentas em Python para interagir com protocolos de rede (SMB, LDAP, Kerberos, RPC) e realizar ataques ao Active Directory, como DCSync e Pass-the-Hash.
Continue lendo Continue lendo ferramentas
Invoke-Manipulation: Ofuscação do PowerShell para evasão de antivírus
Invoke-Manipulation é um módulo do PowerShell para ofuscar scripts e contornar verificações estáticas durante operações autorizadas de equipes vermelhas.
Continue lendo Continue lendo ferramentas
HostRecon: Reconhecimento OSINT automático em alvos individuais
O HostRecon automatiza OSINT e reconhecimento de domínio único: DNS, whois, subdomínio, dados de violação e mapeamento de exposição em um único comando.
Continue lendo Continue lendo ferramentas
Evil-WinRM: Acesso Remoto e Pós-Exploração no Windows via WinRM
Evil-WinRM: Shell remoto do PowerShell via WinRM para pós-exploração do Windows. Pass-the-hash, ticket Kerberos, bypass do AMSI, assembly .NET de execução em memória para movimentação lateral corporativa.
Continue lendo Continue lendo ferramentas
Cloud_enum: Enumeração de ativos em nuvem para Recon na AWS, Azure e GCP
Cloud_enum é uma ferramenta OSINT para enumerar recursos de nuvem expostos publicamente na AWS, Azure e GCP. É útil durante o reconhecimento para mapear buckets, contas de armazenamento e ativos relacionados a um domínio alvo.
Continue lendo Continue lendo ferramentas
Empire: estrutura de comando e controle pós-exploração para operações de equipe vermelha.
Empire 5.0: Um Guia Completo para C2 PowerShell: Stager, Bypass de AMSI, Pós-Exploração, Movimentação Lateral e Técnicas de Evasão. Inclui folha de dicas.
Continue lendo Continue lendo ferramentas
Evilginx2: Ignore a autenticação de dois fatores com um ataque proxy de phishing do tipo "homem no meio".
Guia prático de Evilginx2 para burlar a autenticação de dois fatores (2FA): phishing do tipo "homem no meio", sequestro de sessão e roubo de credenciais. Ataques avançados contra MFA.
Continue lendo Continue lendo ferramentas
Arjun: Descoberta de Parâmetros HTTP para Reconhecimento Avançado de Aplicações Web
Arjun é uma ferramenta para descobrir parâmetros HTTP ocultos em aplicações web durante testes de penetração. Ela automatiza a identificação de parâmetros GET e POST não documentados, úteis para IDOR, XSS e injeção de vulnerabilidades.
Continue lendo Continue lendo ferramentas
Assetfinder: Enumeração rápida de subdomínios para mapeamento da superfície de ataque
O Assetfinder é uma ferramenta OSINT para enumerar subdomínios de fontes públicas durante a fase de reconhecimento. É ideal para mapear rapidamente a superfície de ataque de um domínio durante testes de penetração.
Continue lendo Continue lendo ferramentas
Commix: Ferramenta automatizada de exploração de injeção de comandos
Commix é uma ferramenta automatizada para identificar e explorar vulnerabilidades de injeção de comandos em aplicações web. Ela suporta técnicas baseadas em tempo, em arquivos e em métodos cegos para obter execução remota de código (RCE) durante testes de penetração.
Continue lendo Continue lendo ferramentas
Plink: Encaminhamento de portas e tunelamento SSH a partir da linha de comando em ambientes Windows
O Plink é a versão de linha de comando do PuTTY que permite tunelamento SSH, encaminhamento de portas e pivoteamento a partir de sistemas Windows. Um guia prático para seu uso em testes de penetração e equipes vermelhas.
Continue lendo Continue lendo ferramentas
Searchsploit: Encontrando exploits locais no Exploit-DB em testes de penetração
Searchsploit é uma ferramenta de terminal para buscar exploits locais diretamente do banco de dados Exploit-DB. Um guia prático para identificar vulnerabilidades exploráveis durante testes de penetração.
Continue lendo Continue lendo ferramentas
Maltego: O que é e como usá-lo para OSINT e Transformação (2026)
Como instalar o Maltego para OSINT e reconhecimento: utilize análises de entidade, transformação, pivô e grafo para correlacionar domínios, IPs, e-mails, pessoas e infraestrutura.
Continue lendo Continue lendo ferramentas
Masscan: Scanner de portas ultrarrápido para enumeração de redes em larga escala
O Masscan é um scanner de portas de alta velocidade capaz de analisar milhões de endereços IP em minutos. Um guia prático para seu uso durante reconhecimento e mapeamento de infraestrutura em testes de penetração.
Continue lendo Continue lendo ferramentas
SpiderFoot: Automação OSINT, Reconhecimento e Superfície de Ataque
Descubra o SpiderFoot para automatizar OSINT e reconhecimento: módulos, correlação, subdomínio, IP, e-mail, inteligência de ameaças e mapeamento da superfície de ataque.
Continue lendo Continue lendo ferramentas
TheHarvester: SEGREDOS para OSINT, Email e Subdomínios (2026)
Aprenda a usar o TheHarvester para coletar e-mails e subdomínios: instalação, reconhecimento, fontes OSINT, chaves de API, saída JSON/XML e solução de problemas verificada.
Continue lendo Continue lendo ferramentas
KeeThief: Extração da chave mestra e das credenciais do KeePass
KeeThief: Como extrair chaves mestras e credenciais do KeePass durante um teste de penetração autorizado. Despejos de memória, arquivos .kdbx, limitações operacionais, detecção e pós-exploração.
Continue lendo Continue lendo ferramentas
Weevely3: Web Shell PHP Stealth para Pós-Exploração e Pivotagem
Weevely3: Um guia prático para gerar e gerenciar web shells PHP furtivos em testes de penetração. Tunelamento, evasão e pós-exploração.
Continue lendo Continue lendo ferramentas
Chisel: Tunelamento TCP sobre HTTP para Pivotagem e Pós-Exploração
Guia Prático de Tunelamento e Pivotamento da Chisel: Tunelamento TCP sobre HTTP, Proxy SOCKS e Encaminhamento de Portas através de Firewalls. Pivotamento Moderno para Testadores de Penteados.
Continue lendo Continue lendo ferramentas
LaZagne: Ferramenta de pós-exploração para extração de credenciais de aplicativos e DPAPI
LaZagne: ferramenta de recuperação de senhas para mais de 87 aplicativos. Navegador, Wi-Fi, e-mail, banco de dados, ferramentas de administração de sistemas. Decriptação DPAPI, coleta de credenciais pós-exploração em Windows/Linux/macOS.
Continue lendo Continue lendo ferramentas
SafetyKatz: Wrapper Mimikatz somente em memória para extração de credenciais LSASS e evasão de EDR
SafetyKatz é um wrapper do Mimikatz para extração de credenciais em memória do LSASS, sem gravação em disco. Ele oferece suporte à evasão de EDR, extração de hashes NTLM e integração com o Cobalt Strike para pós-exploração no Active Directory.
Continue lendo Continue lendo ferramentas
FFUF: Um Guia para Fuzzing Web em Diretórios, VHosts e APIs (Pentesting e CTF)
FFUF é um fuzzer web rápido em Go para testes de diretórios, vhosts e APIs. Um guia prático com wordlists, filtros e técnicas de pentest.
Continue lendo Continue lendo ferramentas
Hashcat: Quebra de senhas com GPU, hash, modos e regras
Hashcat: Guia prático de quebra de senhas por GPU para hashes NTLM, MD5, SHA e bcrypt. Modos de ataque, padrões de máscara, regras de listas de palavras e técnicas reais de CTF e pentest.
Continue lendo Continue lendo ferramentas
CrackMapExec vs. NetExec: Comandos CME e Migração para NXC
Guia de Migração do CrackMapExec (CME) para o NetExec (NXC): Traduza comandos CME para NXC, gerencie Kerberos, formulários, transferência de arquivos e veja as novidades de hoje.
Continue lendo Continue lendo ferramentas
ARP-Scan no Kali Linux: Varredura ARP e Descoberta de Hosts
Guia de varredura ARP no Kali Linux para descobrir hosts em sua rede local: varredura ARP, IP, MAC, fornecedor, sub-rede, saída e fluxo de trabalho de reconhecimento de rede.
Continue lendo Continue lendo ferramentas
Netdiscover: Descubra dispositivos e IPs ocultos na sua LAN
O Netdiscover é uma ferramenta essencial para identificar dispositivos ativos na rede local. É ideal para reconhecimento silencioso via ARP em ambientes sem DNS ou DHCP.
Continue lendo Continue lendo ferramentas
Técnicas de ping e ICMP e varreduras ativas para reconhecimento.
Analise o comportamento da rede com ping, fping e hping3. Técnicas de reconhecimento ICMP, descoberta de hosts e teste de firewall usadas em testes de penetração.
Continue lendo Continue lendo ferramentas
Rpcinfo: Enumerando serviços RPC em ambientes Unix
O Rpcinfo permite identificar serviços RPC ativos em hosts Unix/Linux. É essencial para o reconhecimento e análise de potenciais vetores de ataque remoto.
Continue lendo Continue lendo ferramentas
Showmount: Descubra compartilhamentos NFS expostos na rede.
O Showmount é a ferramenta perfeita para enumerar compartilhamentos NFS. Ele é usado em reconhecimentos para identificar recursos acessíveis e pontos de entrada em ambientes Unix/Linux.
Continue lendo Continue lendo ferramentas
SnmpCheck: Enumeração de dispositivos e serviços via SNMP v1/v2
O Snmp-check permite extrair informações de dispositivos de rede usando SNMP. Ideal para ataques discretos, enumeração silenciosa e mapeamento de presença.
Continue lendo Continue lendo ferramentas
Snmpwalk: Enumeração SNMP em massa em redes expostas
O Snmpwalk é a ferramenta ideal para consultar agentes SNMP e coletar informações detalhadas sobre dispositivos de rede. É usado para reconhecimento com baixo ruído e ataques direcionados.
Continue lendo Continue lendo ferramentas
enum4linux-ng: enumeração de SMB e Active Directory
Guia completo do enum4linux-ng para enumeração de SMB e Active Directory: usuários, grupos, compartilhamentos, políticas, SID/RID, autenticação e comandos práticos.
Continue lendo Continue lendo ferramentas
NetExec (NXC): Ferramentas e comandos para testes de penetração em Windows e Active Directory
O NetExec (NXC) é a ferramenta de teste de penetração para Windows e Active Directory: instalação, módulos e comandos para SMB, LDAP, RDP, MSSQL, WinRM, SSH e FTP, sucessor do CME.
Continue lendo Continue lendo ferramentas
Smbclient: Acessando e atacando compartilhamentos do Windows
Com o smbclient, você pode acessar, ler e gravar arquivos em compartilhamentos SMB. Aprenda a usá-lo para testes de intrusão, ataques internos, enumeração e pivoteamento no Active Directory.
Continue lendo Continue lendo ferramentas
Teste de Penetração BloodHound AD: Elevação de Privilégios e Administração de Domínio
BloodHound para escalonamento de privilégios no Active Directory: SharpHound, abuso de borda, Credenciais Sombra e ADCS. Guia italiano para testes de penetração em AD com foco em administração de domínio.
Continue lendo Continue lendo ferramentas
ldapsearch: Comandos LDAP para enumerar usuários, grupos e ADs
ldapsearch para testes de penetração: RootDSE, DN base, associações LDAP, usuários, grupos, computadores, SPN, LDAPS e enumeração do Active Directory - solução de problemas e guias de referência.
Continue lendo Continue lendo ferramentas
rpcclient Kali Linux: Enumeração de SMB, AD e SID/RID
Guia do rpcclient no Kali Linux para enumerar usuários, grupos, SIDs/RIDs, relações de confiança, políticas de senha e compartilhamentos SMB via SAMR, LSARPC e SRVSVC, com comandos práticos.
Continue lendo Continue lendo ferramentas
Inveigh: LLMNR, NBNS e WPAD para capturar hashes NTLM
O que é o Inveigh e como funciona? Um guia sobre LLMNR, NBNS e WPAD para captura de NetNTLM em laboratórios Windows, usando PowerShell, retransmissão, solução de problemas e detecção.
Continue lendo Continue lendo ferramentas
Mitmproxy: Guia de Pentest, Comandos e Ferramentas para HTTPS
Como usar o mitmproxy para interceptar tráfego HTTPS e Android: certificado CA, mitmdump, mitmweb, WireGuard, proxy transparente e complemento Python em testes de penetração.
Continue lendo Continue lendo ferramentas
NBTScan: Varredura NetBIOS no Linux para o Recon Windows
NBTScan no Linux: Aprenda como escanear hosts Windows, identificar nomes NetBIOS, domínios, grupos de trabalho e informações úteis para reconhecimento de rede.
Continue lendo Continue lendo ferramentas
Netcat (nc): Comandos, Varredura de Portas e Transferência de Arquivos
Aprenda a usar o Netcat (nc) no Linux e no Windows: comandos práticos, listeners TCP/UDP, varredura de portas, captura de banners, transferência de arquivos e shell reverso.
Continue lendo Continue lendo ferramentas
Responder: Captura de hash NTLM no Linux, LLMNR, NBT-NS e Relay
Responder para Linux: Como capturar hashes NTLM/NetNTLMv2 com LLMNR, NBT-NS e WPAD, quebrar e retransmitir NTLM em testes de penetração e laboratórios seguros do Windows.
Continue lendo Continue lendo ferramentas
Bettercap: O que é, MITM, ARP Spoofing e Sniffing no Kali Linux
O que é o Bettercap e como funciona? Descubra a estrutura para hacking de redes e ataques Man-in-the-Middle (MITM): tutoriais sobre Kali Linux, spoofing de ARP, sniffing, reconhecimento de rede, PCAP e proxies.
Continue lendo Continue lendo ferramentas
Ettercap: Tutorial MITM, Spoofing ARP e Captura de Itens no Kali Linux
O que é o Ettercap e como funciona? Um guia prático para ataques Man-in-the-Middle (MITM), falsificação de ARP e captura de pacotes no Kali Linux, incluindo instalação, filtros, captura de pacotes e comandos.
Continue lendo Continue lendo ferramentas
Tcpdump: Tutorial de Análise e Captura de Tráfego de Rede
O que é o tcpdump e como ele funciona? Um guia para captura de pacotes em redes terminais, filtros BPF, análise de PCAP e comandos de teste de intrusão.
Continue lendo Continue lendo ferramentas
TShark: Tutorial de Análise e Captura de Tráfego de Rede
O que é o TShark e como ele é usado? Um guia para captura de pacotes em redes terminais, incluindo captura de pacotes, filtros, análise de PCAP, estatísticas e comandos de teste de intrusão.
Continue lendo Continue lendo ferramentas
Wireshark para testes de penetração: filtros, NTLM, DNS e fluxo TCP
Wireshark para hacking ético: filtros avançados, NTLM, DNS e fluxo TCP. Aprenda a isolar tráfego, ler sessões e encontrar indicadores úteis em laboratórios e HTBs.
Continue lendo Continue lendo