Testes de penetração: o que são, como funcionam e quanto custam.

Testes de Penetração: tipos de testes, fases operacionais e o conteúdo do relatório. Veja quando são necessários e as diferenças entre avaliações de vulnerabilidade e equipes vermelhas (red teams).
- Publicado em 01/11/2026
- Tempo de leitura: 8 minutos
Testes de Penetração: Um Guia para Tipos, Fases e Metodologia #
Um teste de penetração (ou teste de penetração , abreviado para pentest ) é uma simulação controlada e autorizada de um ataque cibernético, realizada para encontrar vulnerabilidades em um sistema antes que alguém com intenções reais o faça. Ao contrário de uma varredura automatizada, um pentest é conduzido por um humano que pensa como um atacante: ele encadeia múltiplas vulnerabilidades, explora caminhos que uma ferramenta automatizada não consideraria e demonstra o impacto concreto do que encontra.
É uma das atividades centrais do hacking ético e, muitas vezes, é exigida, direta ou indiretamente, por regulamentos e contratos: a diretiva NIS 2 , por exemplo, exige a avaliação da eficácia das medidas de segurança adotadas sem especificar uma ferramenta específica, e o pentesting é uma das maneiras mais concretas de fazê-lo.
Teste de penetração em resumo #
| Pergunta | Resposta |
|---|---|
| o que | Simulação autorizada de um ataque cibernético |
| Objetivo | Identificar e demonstrar vulnerabilidades exploráveis. |
| Quem realiza isso | Testador de penetração, equipe interna ou empresa especializada |
| O que é um teste? | Rede, web, API, nuvem, Active Directory, dispositivo móvel |
| Método | Análise manual, com o apoio de ferramentas automáticas. |
| saída | Relatório com resumo executivo, conclusões, CVSS e medidas corretivas. |
| Diferença em relação ao VA | Os testes de penetração verificam a exploração e o impacto. |
| Diferença em relação ao time vermelho | A equipe vermelha é mais ampla e orientada para objetivos. |
Teste de penetração: o que é e qual a diferença entre um teste de penetração e uma avaliação de vulnerabilidades. #
Esses dois termos são frequentemente confundidos, mas descrevem atividades diferentes:
| Avaliação de vulnerabilidade | Teste de penetração | |
|---|---|---|
| Objetivo | Encontre e classifique o máximo de vulnerabilidades possível. | Demonstrar se e como uma vulnerabilidade é de fato explorável. |
| Método | Em sua maioria automatizado (scanner) | Análise manual, concatenação de múltiplas técnicas |
| saída | Lista de vulnerabilidades com nível de gravidade | Caminho de ataque completo, com impacto comprovado. |
| Falso-positivo | Mais frequente | Reduzido, pois cada descoberta é verificada manualmente. |
Um teste de penetração pode incluir atividades de avaliação de vulnerabilidades, mas seu objetivo vai além da identificação de vulnerabilidades: o scanner pode informar que uma porta está aberta, o pentester demonstra o que um invasor poderia realmente fazer com esse acesso.
Tipos de testes de penetração por nível de conhecimento #
| Tipo | Conhecimento do sistema | Quando usar |
|---|---|---|
| Caixa preta | Nenhum, como um verdadeiro ponta. | Simule um ataque externo sem informações privilegiadas. |
| caixa branca | Completo: código-fonte, arquitetura, credenciais | Profundidade máxima, útil para sistemas críticos ou recém-desenvolvidos. |
| Caixa cinza | Parcial, por exemplo, uma conta de usuário padrão. | Um compromisso comum: realista, mas eficiente em termos de tempo. |
A caixa cinza costuma ser um bom meio-termo: ela reflete um cenário plausível (um funcionário malicioso, uma conta comprometida) sem o custo de tempo de uma verdadeira caixa preta, que muitas vezes consome a maior parte do esforço apenas na fase de reconhecimento.
Tipos de testes de penetração por escopo #
| Escopo | O que é testado? |
|---|---|
| Rede/infraestrutura | Servidores, firewalls, serviços expostos, segmentação de rede |
| Aplicativos da web | Lógica de aplicação, autenticação, entrada do usuário, de acordo com metodologias como Guia de teste OWASP |
| Diretório ativo / rede interna | Caminhos internos de escalonamento de privilégios, frequentemente mapeados com ferramentas como o BloodHound. |
| Na nuvem | Configurações do IAM, armazenamento exposto, serviços gerenciados |
| Mobile | Aplicativo iOS/Android, comunicação com servidores de backend. |
| Sem Fios | Redes Wi-Fi empresariais, autenticação, segmentação |
| físico | Controles de acesso a edifícios, crachás, entrada não autorizada. |
| A engenharia social | Resistência das pessoas e dos processos, não apenas da tecnologia: falamos sobre isso no guia para engenharia social |
| API | Autenticação, autorização, exposição excessiva de dados |
Um projeto no mundo real geralmente abrange várias áreas simultaneamente: um teste de penetração na "infraestrutura" que revela credenciais vulneráveis pode facilmente se estender a um teste de aplicativo ou do Active Directory, se o objetivo acordado permitir.
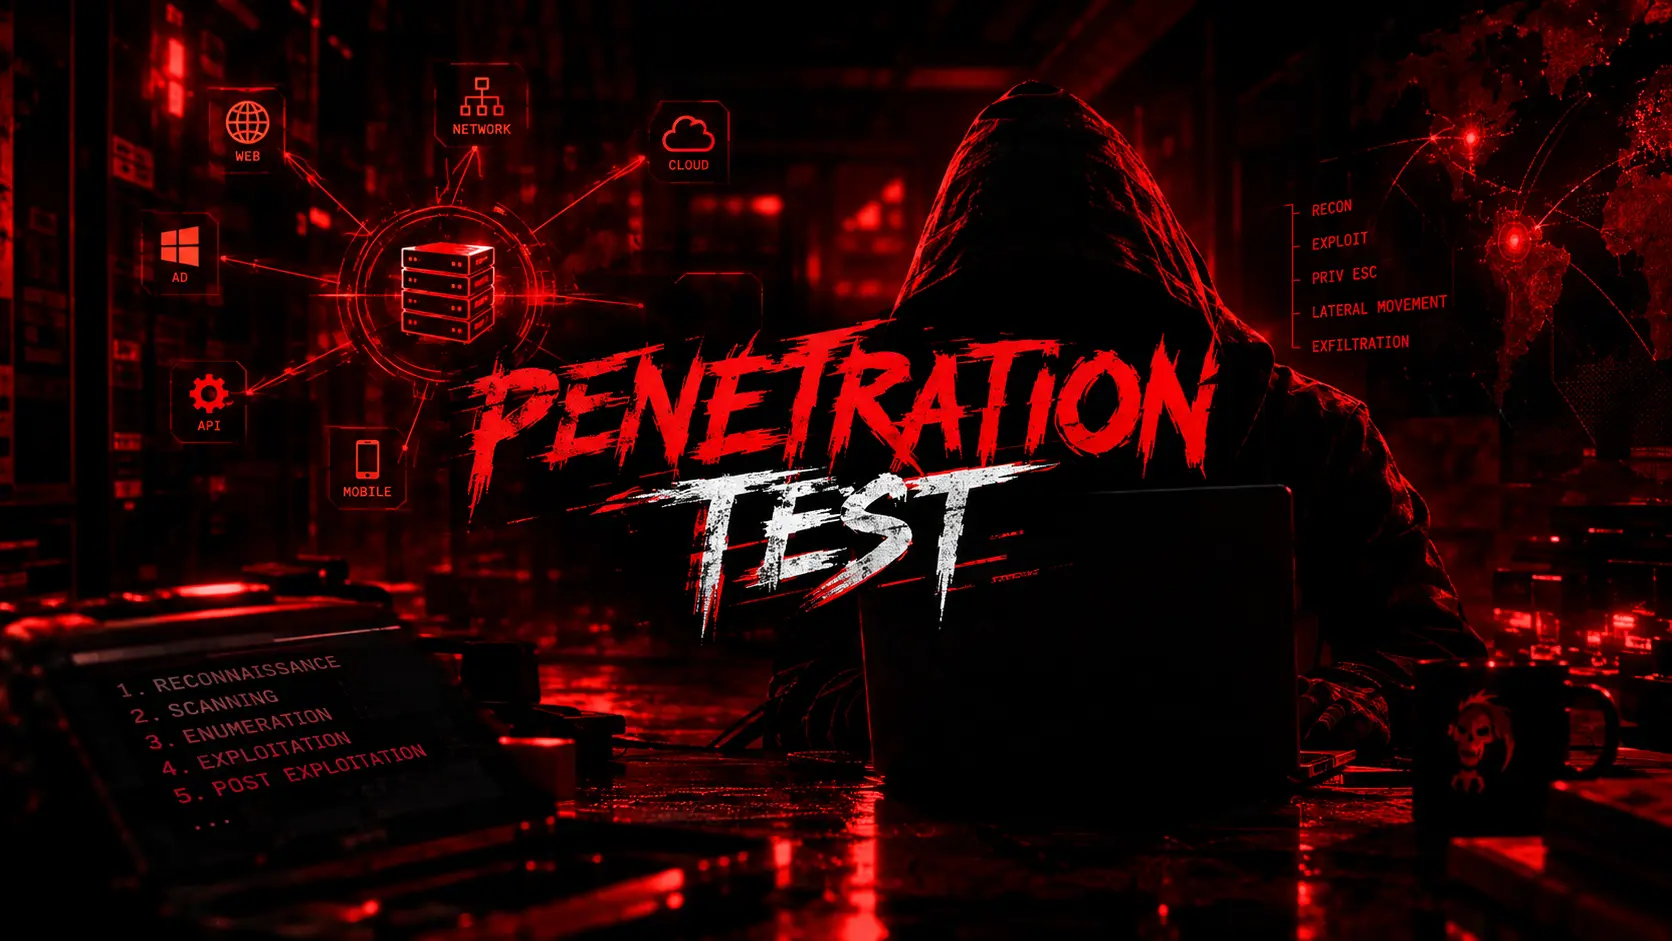
As fases de um teste de penetração #
A maioria dos testes de penetração profissionais segue uma estrutura semelhante à definida por frameworks como o Penetration Testing Execution Standard ( PTES ); frameworks paralelos, como o guia técnico NIST SP 800-115 ou o OWASP Web Security Testing Guide para a web, seguem uma lógica subjacente similar, apenas com fases organizadas sob nomes diferentes.
- Pré-noivado: definição de objetivos, perímetro (escopo), regras de engajamento e, mais importante, autorização por escrito. Sem essa etapa, tudo o mais é ilegal.
- Reconhecimento (coleta de informações): coletar informações sobre o alvo, frequentemente utilizando técnicas OSINT e ferramentas como Nmap mapear serviços e portas expostos.
- Modelagem de ameaças e análise de vulnerabilidadesIdentificar possíveis pontos fracos e priorizá-los com base no seu provável impacto.
- Exploração: tentar explorar as vulnerabilidades encontradas — o que o MITRE ATT&CK classifica como Acesso Inicial — para demonstrar concretamente o seu impacto.
- Pós-exploraçãoUma vez obtido o acesso, avalia-se o alcance que um atacante poderia atingir: as mesmas táticas que o ATT&CK cataloga como Escalonamento de Privilégios, Movimento lateral, Persistência ed exfiltration — outros sistemas acessíveis, dados sensíveis expostos, possibilidade de persistência.
- RelatóriosO resultado mais importante de todo o teste. Um relatório útil não apenas lista as vulnerabilidades, mas atribui a cada uma uma pontuação de gravidade de acordo com um padrão reconhecido, como... CVSS (Sistema de pontuação comum de vulnerabilidades), explica o impacto concreto, o caminho seguido e as ações de remediação, com prioridades claras baseadas nessa pontuação.
A elaboração de relatórios costuma ser o ponto fraco de testes de penetração de baixa qualidade: uma lista de vulnerabilidades sem contexto, código CVSS ou prioridade é de pouca utilidade para quem precisa decidir o que corrigir primeiro.
O que você precisa antes de começar: autorização e regras de participação. #
Nenhum teste de penetração legítimo começa sem um documento escrito que autorize explicitamente a atividade, assinado por alguém que realmente tenha autoridade para tal (a permissão informal de um único funcionário não é suficiente). Este documento, frequentemente chamado de regras de engajamento ou carta branca , define:
- Quais sistemas estão dentro do perímetro e quais estão explicitamente excluídos;
- o período de tempo para o engajamento;
- Contatos de emergência, caso algo dê errado (por exemplo, uma interrupção no serviço de produção);
- O que é permitido e o que não é (por exemplo, se a engenharia social de funcionários está incluída ou excluída).
Na Itália, testar um sistema sem essa autorização, mesmo que seja apenas para "verificar se ele é seguro", pode ser considerado acesso não autorizado a um sistema de computador (artigo 615-ter do Código Penal), independentemente da intenção do infrator.
O que contém um relatório de teste de penetração? #
O relatório é o que o cliente efetivamente recebe. Um bom relatório possui dois níveis de interpretação: um para quem toma a decisão (risco e prioridade) e outro para quem faz a revisão (detalhes técnicos).
| seção | Conteúdo |
|---|---|
| Sumário executivo | Análise geral dos riscos e conclusões, em linguagem acessível. |
| Âmbito e metodologia | Sistemas testados, período, abordagem (caixa preta/cinza/branca), estrutura seguida |
| Descobertas | Cada vulnerabilidade encontrada, com descrição e sistema envolvido. |
| Gravidade | Gravidade de cada achado, geralmente com pontuação CVSS. |
| Prova de conceito | Etapas de evidência e reprodução |
| Correção | Como resolver, com prioridade |
| Retestar | Verificação posterior de que as correções funcionaram (geralmente um serviço separado) |
Quanto custa um teste de penetração? #
Não existe um preço único, e desconfie de quem oferecer um sem conhecer o escopo do projeto. O custo depende principalmente do tempo necessário (frequentemente quantificado em dias-homem) e, portanto, de:
- escopo: número de IPs, aplicações, endpoints, usuários e funções a serem testados;
- tipo de testeUma caixa preta normalmente requer mais reconhecimento do que uma caixa cinza ou branca;
- escopoWeb, rede interna, Active Directory, nuvem e dispositivos móveis apresentam complexidades diferentes;
- profundidade: apenas pesquisa de vulnerabilidade ou também exploração e pós-exploração;
- relatandoNível de detalhamento, resumo executivo, apresentação de resultados;
- testar novamente: incluído ou separado.
Quanto tempo dura um teste de penetração? #
Segue a mesma lógica. Em termos de magnitude, uma pequena aplicação web requer menos tempo do que uma rede interna com Active Directory, e um teste em nuvem ou um projeto com múltiplos escopos requer ainda mais tempo. A preparação (definição de escopo e autorizações) e a elaboração de relatórios, que representam uma parte significativa do projeto, devem ser adicionadas à duração do teste.
Quando realizar um teste de penetração #
- antes do lançamento de um novo aplicativo ou serviço disponibilizado na Internet;
- após grandes alterações na infraestrutura ou arquitetura;
- após uma migração para a nuvem ou uma aquisição;
- Após um incidente de segurança, verificar se as portas utilizadas foram efetivamente fechadas;
- antes de uma auditoria ou certificação;
- Periodicamente, de acordo com o nível de risco;
- Quando exigido por lei ou por contrato.
O teste de penetração é obrigatório? #
Não existe um requisito geral para todas as organizações, mas alguns contextos o exigem. O padrão PCI DSS (pagamentos com cartão) exige testes de intrusão periódicos, pelo menos uma vez a cada 12 meses e após alterações significativas. O regulamento europeu DORA, para entidades financeiras abrangidas pelo seu âmbito de aplicação, exige testes avançados baseados em ameaças ( TLPT , Threat-Led Penetration Testing) pelo menos a cada três anos, salvo indicação em contrário da autoridade competente. Para o NIS 2, aplica-se o mesmo: a eficácia das medidas deve ser demonstrada, e os testes de intrusão são uma das ferramentas.
Quem realiza um teste de penetração? #
- Testadores de Penetração InternaA equipe de segurança da organização, com a vantagem de conhecer bem os sistemas.
- Empresas especializadas ou consultores externosFornecer uma avaliação independente, frequentemente solicitada por clientes, auditores e órgãos reguladores.
- Equipa vermelhaPara projetos maiores e orientados a objetivos.
A diferença em relação a um scanner automático está na pessoa: o scanner realiza verificações conhecidas, enquanto o testador pensa no contexto, encadeia as vulnerabilidades e avalia o impacto real.
Testes de penetração, avaliação de vulnerabilidades, equipe vermelha: as diferenças #
| Objetivo | Duração típica | Aproximação | |
|---|---|---|---|
| Avaliação de vulnerabilidade | Encontre o máximo de vulnerabilidades possível. | dias | Em sua maioria automatizado |
| Teste de penetração | Demonstrar o impacto real de uma rota de ataque em um perímetro previamente acordado. | Dias-semanas | Manual, focado |
| Equipa vermelha | Simule um ataque realista completo; com base nas regras de engajamento, a equipe de defesa (time azul) pode não ser informado | Semanas-meses | Centrado em objetivos, abrange múltiplos vetores simultaneamente (técnicos, físicos, humanos). |
Os testes de penetração respondem à pergunta: "Quais vulnerabilidades existem e são exploráveis?". Já o "red teaming" responde a uma pergunta diferente: "Minha equipe de segurança detectaria um ataque real e como reagiria?".
Como reconhecer um bom teste de penetração #
- Escopo claroUm perímetro vago leva a testes incompletos ou, pior, ao acesso a sistemas sem autorização.
- Metodologia reconhecidaFrameworks como o PTES ou o Guia OWASP para Aplicações Web oferecem cobertura sistemática, e não apenas varreduras aleatórias.
- Verificação manualUm scanner produz falsos positivos; um pentester verifica se uma vulnerabilidade relatada é realmente explorável naquele contexto específico.
- Prova de conceito, não apenas teoria.Demonstrar concretamente o impacto (por exemplo, o acesso obtido, e não apenas o "hipotetizado") torna o relatório muito mais convincente para aqueles que têm de alocar orçamentos para a remediação.
- Relatório acionávelPrioridades claras, etapas de reprodução, recomendações específicas para cada descoberta, e não uma lista genérica de melhores práticas.
Como começar em testes de penetração #
Quem deseja atuar profissionalmente em testes de penetração geralmente começa com uma base sólida em redes e sistemas operacionais (Linux e Windows), progredindo para a prática em plataformas legítimas como HackTheBox, TryHackMe ou VulnLab, utilizando distribuições dedicadas como Kali Linux , e então buscando certificações reconhecidas pelo setor. Uma progressão típica começa com certificações de nível básico como eJPT, avançando para OSCP (a referência mais conhecida para testes de penetração generalistas, pois exige a demonstração de habilidades práticas em máquinas reais, e não apenas teóricas) e, para aqueles que se especializam em ambientes Active Directory, partindo para certificações mais específicas como CRTP ou CRTO. O aspecto mais subestimado pelos iniciantes é quase sempre a metodologia e a elaboração de relatórios : saber como explorar uma vulnerabilidade significa menos se você não conseguir documentá-la de forma clara e útil para quem precisa corrigi-la.
Perguntas frequentes sobre testes de penetração #
O que é um teste de penetração? #
Uma simulação controlada e autorizada de um ataque cibernético, realizada para encontrar e demonstrar o impacto real das vulnerabilidades de um sistema antes que um invasor o faça.
Qual a diferença entre teste de penetração e avaliação de vulnerabilidade? #
A avaliação de vulnerabilidades identifica e classifica as vulnerabilidades, geralmente de forma automática. Os testes de penetração verificam manualmente se essas vulnerabilidades são realmente exploráveis e demonstram seu impacto real.
O que é um teste de penetração de caixa preta? #
Um teste realizado sem qualquer informação privilegiada sobre o sistema, simulando um ataque externo real.
Qual a diferença entre caixa branca e caixa cinza? #
A caixa branca fornece ao testador acesso total ao código e às configurações para uma análise mais aprofundada. A caixa cinza fornece informações parciais, como uma conta de usuário padrão, equilibrando realismo e tempo disponível.
É legal realizar um teste de penetração? #
Sim, desde que realizada com autorização expressa e por escrito das autoridades competentes. Sem essa autorização, a mesma atividade poderia constituir crime.
Qual a diferença entre testes de penetração e equipes vermelhas (red teams)? #
Os testes de penetração verificam vulnerabilidades dentro de um perímetro previamente acordado. A equipe vermelha simula um ataque completo, realista e direcionado a um alvo específico, a fim de testar também as capacidades de detecção e resposta. Dependendo das regras de engajamento, a equipe de defesa pode não ser notificada.
Com que frequência deve ser realizado um teste de penetração? #
Depende do risco, mas uma prática comum é fazer isso pelo menos anualmente e após alterações significativas na infraestrutura ou nos aplicativos, bem como quando exigido por regulamentos ou contratos (por exemplo, PCI DSS ou DORA).
Quanto custa um teste de penetração? #
Depende do escopo, do tipo de teste (caixa preta, cinza ou branca), do alcance (web, rede, Active Directory, nuvem), da profundidade e dos relatórios. O custo reflete principalmente a carga de trabalho necessária: não é possível fornecer um preço preciso sem definir o escopo.
Quanto tempo demora um teste de penetração? #
De alguns dias a várias semanas, dependendo do escopo e da complexidade, além do tempo necessário para preparar e redigir o relatório.
O teste de penetração é obrigatório? #
Geralmente não, mas pode depender do contexto: o PCI DSS exige pelo menos a cada 12 meses, o DORA exige testes TLPT pelo menos a cada 3 anos para entidades financeiras abrangidas e o NIS 2 exige a avaliação da eficácia das medidas de segurança.
O que contém um relatório de teste de penetração? #
Resumo executivo, escopo e metodologia, lista de resultados com gravidade (frequentemente CVSS), prova de conceito, recomendações de remediação e, se aplicável, reteste.
Como se tornar um testador de penetração? #
Com uma base sólida em redes e sistemas operacionais, pratique em plataformas legais como HackTheBox ou TryHackMe e obtenha certificações reconhecidas pelo setor, como o OSCP, que testam habilidades práticas.